Imagine a cena, um hóspede chega para o check-in em um renomado hotel brasileiro. Com a confiança que a marca inspira, ele entrega seu cartão de crédito na recepção, sem hesitar. O que ele não sabe é que, nos bastidores, uma operação de cibercrime sofisticado pode estar em pleno andamento, com o objetivo de capturar exatamente esses dados. Essa transação, aparentemente segura e rotineira, pode ser o ponto de partida para uma fraude financeira devastadora.
O setor de turismo e hospedagem no Brasil vive um momento de alerta máximo. Uma nova onda de crimes digitais, agora potencializada por Inteligência Artificial (IA), tem como alvo específico hotéis, pousadas e toda a cadeia de serviços associada. Essa campanha transforma a confiança do hóspede em um vetor de ataque e os dados de pagamento em um ativo extremamente lucrativo para organizações criminosas.

O Brasil não é apenas um alvo; é o epicentro dessa nova ofensiva, liderando a lista de países mais atingidos por grupos especializados. Este cenário se agrava quando consideramos o contexto mais amplo, onde quase metade de todos os dados vazados globalmente são de origem brasileira, evidenciando uma vulnerabilidade sistêmica que os criminosos estão explorando com precisão cirúrgica.
Neste artigo, vamos dissecar a anatomia técnica desses ataques, desde o e-mail de phishing que engana um funcionário até o roubo de dados nos sistemas de pagamento. Mais importante, apresentaremos a estratégia de defesa proativa e em camadas que se tornou essencial não apenas para proteger a operação do hotel, mas para preservar o ativo mais valioso do setor: a confiança de seus clientes.
Ouça o resumo do artigo:
O Ecossistema de Ameaças: Por que a Hotelaria Brasileira é um Alvo de Alto Valor?
Hotéis e pousadas são, por natureza, centros de convergência de dados pessoais e financeiros altamente valiosos. Eles coletam e armazenam um volume massivo de informações de identificação pessoal (PII), como nomes completos, endereços, números de passaporte, e-mails e, o mais cobiçado, dados completos de cartões de crédito, incluindo números, datas de vencimento e códigos de segurança. Essa concentração de dados transforma cada hotel em um alvo lucrativo, uma verdadeira mina de ouro para fraudes financeiras e roubo de identidade.
A vulnerabilidade do setor, no entanto, não reside apenas nos dados que armazena, mas na complexidade e interconexão de sua infraestrutura tecnológica. A superfície de ataque de um hotel moderno é vasta e porosa, composta por múltiplos sistemas que precisam se comunicar para oferecer uma experiência fluida ao hóspede. Essa conveniência operacional cria, paradoxalmente, brechas de segurança significativas:
- Sistemas de Ponto de Venda (PDV): Presentes em restaurantes, bares e no check-out, são alvos primários para malwares que interceptam dados de cartões no momento da transação.
- Integração com Agências de Viagens Online (OTAs): A dependência de plataformas como Booking.com cria um canal de comunicação que pode ser explorado para enviar e-mails de phishing convincentes, enganando funcionários e hóspedes.
- Redes Wi-Fi para Hóspedes: Frequentemente mal configuradas e com pouca criptografia, são um campo fértil para ataques do tipo man-in-the-middle, onde um invasor intercepta a comunicação e distribui malware.
- Sistemas de Gestão de Propriedades (PMS): O PMS é o cérebro da operação, centralizando dados de reservas e faturamento. Comprometer o PMS significa dar aos atacantes acesso irrestrito ao “cofre” de dados do hotel.
Este cenário de vulnerabilidade intrínseca é amplificado pelo contexto brasileiro. O país se consolidou como um “laboratório global” para o cibercrime financeiro, como demonstrado por ameaças como o trojan Crocodilus.
O Brasil lidera os ataques de ransomware na América Latina, com mais de meio milhão de tentativas bloqueadas em um ano, e concentra um volume alarmante de tentativas de infecção por malware em geral.
A sofisticação dos grupos criminosos locais, combinada com a superfície de ataque exposta do setor hoteleiro, cria uma tempestade perfeita. A falha na segurança hoteleira não é apenas uma questão de tecnologia fraca, é uma consequência direta do seu modelo de negócio.
Anatomia de um Predador Digital: A Caçada do RevengeHotels e Outras Ameaças
Para entender a profundidade do risco, é crucial analisar as táticas, técnicas e procedimentos (TTPs) dos grupos que estão ativamente caçando o setor hoteleiro brasileiro. Não se trata de um único tipo de ataque, mas de uma convergência de ameaças especializadas.
Por que hotéis viram alvo preferencial
- Cartões por toda parte: alto volume diário de transações com dados de pagamento (PCI), com valor direto de revenda para o crime.
- Mosaico de sistemas: PMS, POS, OTAs e integrações legadas criam superfície de ataque fragmentada e difícil de vigiar.
- Rotatividade e terceiros: acesso distribuído entre equipes internas e fornecedores aumenta chances de credenciais expostas.
- Redes múltiplas e Wi-Fi convidativo: portais cativos e redes de hóspedes viram ponto de engenharia social.
- Sazonalidade: picos de demanda pressionam operação e abrem brechas de processo.
O que isso significa na prática: o atacante não precisa de técnicas mirabolantes; basta um e-mail convincente de “reserva/OTA” para iniciar a cadeia de comprometimento.
No próximo bloco, entramos no perfil do ator que lidera essa campanha contra hotéis na América Latina e nas táticas que o tornam tão eficiente.
Foco no Ator da Ameaça: TA558 / RevengeHotels
O TA558, conhecido em campanhas contra hospitalidade como “RevengeHotels”, mantém foco consistente em hotelaria e viagens na América Latina, explorando a rotina de reservas e a pressão operacional das equipes de recepção e backoffice. O acesso inicial costuma vir por spearphishing com anexos e documentos falsos (reserva, voucher, confirmação de OTAs), que induzem o usuário a executar conteúdo malicioso ou a acionar cadeias de download.
Vetor e encadeamento tático (resumo):
- Spearphishing com anexos de “reserva/OTA” (T1566.001), levando à execução pelo usuário (T1204.002).
- Exploração de CVE legado, como CVE-2017-11882 em documentos do Office, execução de scripts e living-off-the-land com PowerShell (T1059.001) para contornar controles.
- Entrega e evasão com ofuscação, possíveis DLL side-loading e uso de esteganografia (T1027.003) — por exemplo, SteganoAmor, ocultando payloads em imagens/logotipos anexados a e-mails de reserva.
- Objetivo: roubo de cartões, credenciais de portais de reserva/OTAs e propagação lateral para PMS e estações de PDV.
Ferramentas observadas (amostra representativa):
Agent Tesla, FormBook, Remcos RAT, LokiBot, VenomRAT (fork do Quasar RAT), GuLoader.
Essas famílias cobrem captura de credenciais, controle remoto, keylogging e cadeias de download que ampliam a persistência e a exfiltração.
MITRE ATT&CK — técnicas nucleares (enxutas):
- T1566.001 (Spearphishing Attachment)
- T1204.002 (User Execution: Malicious File)
- T1059.001 (Command and Scripting: PowerShell)
- T1027 / T1027.003 (Obfuscated/Steganography)
- T1555 (Credentials from Password Stores)
- T1119 (Automated Collection)
- T1071 (Application Layer Protocol)
- T1041 (Exfiltration Over C2 Channel)
Alvos e alcance:
Campanhas são cíclicas e sazonais, alinhadas a períodos de maior demanda do setor. Atingem principalmente equipes de reservas/recepção, contas de backoffice e integrações com OTAs, com relatos públicos de compromissos em hotéis no Brasil e em países vizinhos da América Latina.
Esse acesso inicial, quando bem-sucedido, é monetizado e frequentemente conectado a atores especializados em captura de cartão/PDV.
A Ameaça Convergente: Malware de Ponto de Venda (PDV)
O cenário brasileiro inclui grupos especializados em fraudes financeiras, como o Prilex.
Este grupo foca em monetizar o acesso através da exploração de sistemas de pagamento. O Prilex utiliza engenharia social, como se passar por um técnico de suporte, para convencer funcionários a instalar uma “atualização” no software do PDV.
Seu malware é sofisticado, capaz de interceptar a comunicação entre o PDV e o leitor de cartões. Sua técnica, “GHOST Transaction”, permite capturar dados de um cartão com chip e PIN e, em seguida, solicitar novos criptogramas para autorizar transações fraudulentas em outro terminal, tornando ineficazes as proteções tradicionais de cartões com chip.
Da intrusão à monetização: o “pivot” para o PDV
O acesso inicial obtido por spearphishing raramente é o fim do jogo. Ele é convertido em dinheiro quando o atacante faz “pivot” para a rede de PDV, interceptando dados de cartão ou credenciais de gateways de pagamento. Na hotelaria, isso costuma passar por três rotas:
- Credenciais de suporte/fornecedor reaproveitadas para alcançar o middleware do PDV;
- Movimentação lateral a partir de estações de reservas/backoffice até servidores de automação comercial;
- Injeção de módulos/“ram scrapers” no processo do PDV para capturar dados sensíveis em memória.
Famílias e técnicas variam por campanha, mas o objetivo é o mesmo: capturar dados de pagamento e sair sem ruído muitas vezes fora do horário comercial e com o tráfego camuflado em TLS padrão.
O cenário brasileiro inclui grupos especializados em fraudes financeiras, como o Prilex.
Este grupo foca em monetizar o acesso através da exploração de sistemas de pagamento. O Prilex utiliza engenharia social, como se passar por um técnico de suporte, para convencer funcionários a instalar uma “atualização” no software do PDV.
Seu malware é sofisticado, capaz de interceptar a comunicação entre o PDV e o leitor de cartões. Sua técnica, “GHOST Transaction”, permite capturar dados de um cartão com chip e PIN e, em seguida, solicitar novos criptogramas para autorizar transações fraudulentas em outro terminal, tornando ineficazes as proteções tradicionais de cartões com chip.
Sinais práticos de comprometimento em PDV (o que o time deve vigiar)
- Novos serviços/agendadores surgindo em caixas de PDV ou servidores de automação sem change aprovado.
- Processos do PDV injetados (DLL/code-injection) e picos de CPU/memória durante transações.
- Egress restrito violado: estações de PDV iniciando conexões saída para domínios desconhecidos em 443/8080, com certificados suspeitos.
- Alterações em middleware/integrações (diretórios, DLLs, parâmetros de inicialização) sem justificativa.
- Tráfego de exfiltração fora do expediente (madrugada/finais de semana) com padrões fixos de tamanho/intervalo.
- Bloqueios pontuais de EDR/AV (eventos de tampering) perto do horário de maior movimento.
Nota de conformidade: redes de PDV devem operar sob segmentação rígida, allow-list de egress, whitelisting no host e monitoramento 24×7 – alinhado ao espírito do PCI DSS.
Ponte: além do PDV, camadas paralelas de risco (como Wi-Fi de hóspedes e portais cativos falsos) ampliam a superfície de ataque e servem à engenharia social
A Camada de Risco Adicional: Wi-Fi Inseguro
A rede Wi-Fi do hotel atua como um acelerador para essas ameaças. Grupos como o DarkHotel são conhecidos por explorar redes Wi-Fi de hotéis de luxo para distribuir malware direcionado a executivos e hóspedes de alto valor.
Eles podem criar portais de login falsos (“evil twin”) para roubar credenciais ou interceptar dados não criptografados de qualquer pessoa conectada à rede. O que se observa é uma verdadeira cadeia de suprimentos do cibercrime: um grupo como o RevengeHotels pode ser o corretor de acesso inicial, que é então vendido para um especialista em monetização como o Prilex. A defesa precisa ser capaz de interromper essa cadeia em qualquer um de seus elos.
Golpes recorrentes: portais cativos falsos, páginas de “atualização de reserva” e apps de fidelidade fake colhendo credenciais de staff.
O Impacto Estratégico: Quando a Violação de Dados Ameaça a Continuidade do Negócio
Um ciberataque bem-sucedido contra um hotel desencadeia uma cascata de consequências que vão muito além da perda financeira imediata. A violação de dados no setor de hospitalidade é uma ameaça existencial que compromete as bases operacionais, legais e de reputação do negócio.
Custos Financeiros e Danos à Reputação
O impacto financeiro direto é apenas a ponta do iceberg. Os custos ocultos incluem investigações forenses, remediação de sistemas e interrupção das operações. Em casos de ransomware, os custos podem escalar para pagamentos de resgate milionários.
Na hotelaria, a confiança é a moeda mais valiosa. Um incidente de segurança pode destruir anos de construção de marca em horas. Casos emblemáticos, como o vazamento de dados da rede Marriott, que afetou 500 milhões de hóspedes, e da agência Hurb, que expôs 20 milhões de registros, servem como um alerta severo. A segurança de dados tornou-se um diferencial competitivo, e os hóspedes estão cada vez mais cientes dos riscos.
O Peso da Regulamentação: LGPD e PCI DSS
A cibersegurança no setor hoteleiro não é mais uma questão de boas práticas, mas de obrigação legal com consequências severas.
- Lei Geral de Proteção de Dados (LGPD): Hotéis lidam com um vasto volume de dados pessoais, colocando-os sob o escopo da LGPD. A lei exige medidas de segurança robustas, e as penalidades por violações incluem multas de até 2% do faturamento anual da empresa, limitadas a R$ 50 milhões por infração.
A aplicação da primeira multa pela ANPD sinaliza que a fiscalização é uma realidade. - Payment Card Industry Data Security Standard (PCI DSS): Este padrão é mandatório para qualquer organização que processe dados de cartão de crédito. O PCI DSS estabelece 12 requisitos principais para garantir uma rede segura.
A não conformidade pode resultar em multas mensais de $5.000 a $100.000 USD e, no pior dos casos, a revogação da permissão para aceitar pagamentos com cartão, o que seria fatal para qualquer hotel.
Para a liderança de um hotel, a cibersegurança transcendeu a esfera da TI para se tornar um pilar de Governança, Risco e Compliance (GRC).
Uma única falha pode desencadear uma crise legal, financeira e de reputação, tornando o investimento em defesa cibernética uma decisão estratégica para a sobrevivência do negócio.
Blindagem em Camadas: A Resposta Proativa do Cyber Fusion Center da Asper
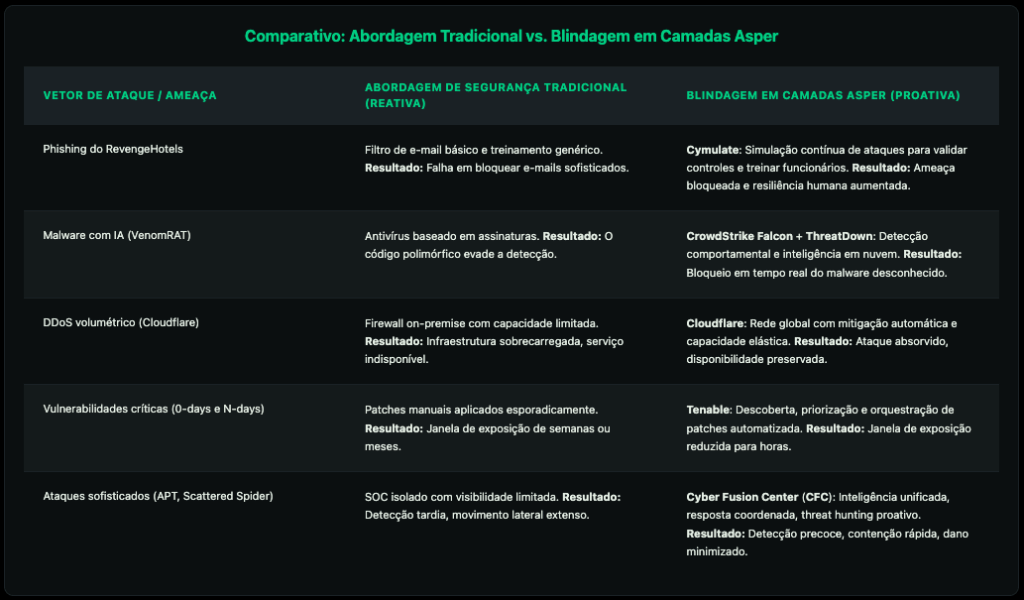
Diante de um cenário de ameaças tão complexo, a segurança tradicional e reativa é insuficiente.
A filosofia da Asper, guiada pelo lema “Keeping Digital Safe”, baseia-se no princípio de que a defesa eficaz deve ser proativa, integrada e orquestrada por inteligência humana especializada. A resposta a ameaças como as do RevengeHotels e Prilex exige uma estratégia de Segurança em Camadas.
Detecção e Resposta no Ponto de Ataque (Endpoints)
- Solução: CrowdStrike Falcon Complete, gerenciado pelo Cyber Fusion Center (CFC) da Asper.
- Como Contramedida: Diferente de antivírus tradicionais, o Falcon utiliza Detecção Comportamental (EDR/XDR) para identificar atividades anômalas em tempo real.
O CFC pode isolar o dispositivo comprometido em minutos, quebrando a cadeia de ataque e impedindo a movimentação lateral do invasor.
Validação Contínua das Defesas (Simulação de Ataques)
- Solução: Cymulate, a plataforma de Simulação de Violações e Ataques (BAS).
- Como Contramedida: Em vez de esperar por um ataque, o Cymulate permite testar proativamente as defesas.
É possível lançar campanhas de phishing simuladas que imitam as táticas do RevengeHotels para validar filtros de e-mail e treinar funcionários, fortalecendo o elo mais explorado pelos criminosos.
Visibilidade e Gestão de Vulnerabilidades (Sistemas de PDV e Redes)
- Solução: Tenable, para gerenciamento de exposição cibernética.
- Como Contramedida: O Tenable realiza varreduras contínuas em todo o ambiente de TI, incluindo sistemas de PDV e redes Wi-Fi.
Ele identifica, contextualiza e prioriza as vulnerabilidades críticas, permitindo que a equipe de TI corrija as brechas antes que os atacantes as encontrem, garantindo a conformidade com o PCI DSS.
Proteção do Perímetro de Identidade (Acesso Privilegiado)
- Solução: CyberArk, para segurança de identidades e Gerenciamento de Acessos Privilegiados (PAM).
- Como Contramedida: O CyberArk atua como um cofre digital para as credenciais mais importantes. Ele monitora, isola e controla o acesso a contas com altos privilégios.
Mesmo que um invasor comprometa uma conta de usuário padrão, o CyberArk impede que ele se mova lateralmente para acessar sistemas críticos, como o banco de dados dos hóspedes.
A Orquestração Humana: O Cyber Fusion Center (CFC)
A tecnologia, por si só, não é suficiente. O CFC da Asper é o cérebro que conecta os pontos e orquestra todas essas ferramentas. O CFC não apenas monitora alertas 24/7; ele correlaciona inteligência.
Um clique em um e-mail de phishing, uma vulnerabilidade no PDV e um comportamento suspeito são analisados em conjunto por especialistas para formar uma visão completa do risco.
Essa camada de expertise local entende as nuances do cibercrime brasileiro e garante uma resposta a incidentes rápida, em português e alinhada com as exigências da LGPD e do PCI DSS.
Nos playbooks do CFC, o hunting inclui artefatos de esteganografia (T1027.003) e padrões de C2 mascarados em TLS/HTTP(S), típicos dessas campanhas.
Tabela Comparativa – Defesa Tradicional vs. Blindagem em Camadas da Asper
Elevando a Maturidade em Cibersegurança para Proteger o Futuro da Hospitalidade
O cenário de ameaças evoluiu, grupos cibercriminosos como o RevengeHotels e o Prilex, armados com Inteligência Artificial e táticas sofisticadas, transformaram o setor hoteleiro brasileiro em um campo de batalha digital.
A confiança que um hóspede deposita ao entregar seu cartão de crédito tornou-se o principal alvo de um ecossistema criminoso que opera com a precisão de um negócio.
Neste novo paradigma, as abordagens de segurança do passado — focadas em proteção de perímetro e reação a incidentes são comprovadamente insuficientes.
A sobrevivência na indústria da hospitalidade moderna depende de uma mudança para uma estratégia de segurança proativa, preditiva e integrada às operações. Não se trata mais de comprar ferramentas, mas de construir resiliência.
A proposta da Asper não é a de um simples fornecedor, mas a de um Trust Advisor. A verdadeira segurança não reside em uma única tecnologia, mas na orquestração inteligente de plataformas de ponta com a expertise humana e o contexto local do Cyber Fusion Center.
É essa sinergia que transforma a cibersegurança de um centro de custo reativo em um habilitador estratégico, que protege a receita, garante a conformidade e, acima de tudo, preserva a confiança do cliente.
Leituras Recomendadas:
- Para entender melhor os riscos de phishing: OAuth & Consent Phishing: O sequestro invisível das contas Microsoft
- Sobre a importância de proteger credenciais: Credencial é o novo perímetro: plano prático para evitar golpes virtuais em 2025
- Para aprofundar no contexto regulatório:(https://blog.asper.tec.br/protecao-dados-2025/)