O cenário está montado para a Black Friday mais digital da história do Brasil, mas por trás da expectativa de recordes de vendas, uma tempestade perfeita se forma no ambiente cibernético. O país não é apenas um mercado em ascensão; é o epicentro de ataques na América Latina. Nos últimos 12 meses, o Brasil registrou a impressionante marca de 553 milhões de detecções de phishing, um salto de 80% em relação ao período anterior. Isso equivale a mais de 1,5 milhão de tentativas de fraude por dia, ou 2.600 por minuto.

Às vésperas do período mais crítico para o varejo, essa estatística alarmante ganha uma nova dimensão. A Black Friday atua como um multiplicador de ameaças, com pesquisas globais apontando um aumento de até 692% em golpes temáticos durante a temporada de promoções. Para as lideranças de tecnologia e segurança, a questão urgente deixa de ser “por que somos um alvo?” e passa a ser “o que precisamos ajustar, de forma prática e imediata, nas próximas 6 a 8 semanas para atravessar este pico sem incidentes que comprometam a receita e a reputação?”.
Este artigo apresenta um plano de prontidão tático, focado em ações concretas de governança, blindagem técnica e resposta em tempo real, desenhado para transformar a cibersegurança de um centro de custo em um habilitador estratégico para uma Black Friday bem-sucedida e segura.
Ouça o resumo do artigo:
Quais são os golpes mais comuns na Black “Fraude”?
A Black Friday se tornou o principal evento de compras do ano, mas também o período de maior atividade criminosa no ambiente digital. A combinação entre volume de ofertas, senso de urgência e alto tráfego online cria o cenário ideal para golpes de engenharia social, fraudes financeiras e manipulações de preço.
Veja os principais tipos de fraudes observadas neste período:
- Desconto falso (“metade do dobro”) aumento prévio de preços para simular grandes promoções;
- Alteração de preço no carrinho o valor muda no checkout, reduzindo ou anulando o desconto anunciado;
- Frete abusivo e atrasos na entrega cobranças desproporcionais e prazos excessivos usados para mascarar preços inflados;
- Publicidade enganosa com ofertas que direcionam o consumidor a páginas diferentes do produto original;
- Produto indisponível e anúncios de itens que nunca chegam a ser entregues, usados para capturar dados pessoais e de pagamento;
- Mensagens maliciosas (phishing) e-mails, SMS e links falsos que simulam promoções de grandes marcas, com o objetivo de roubar credenciais, dados bancários ou instalar malware;
- Sites falsos e domínios fraudulentos com páginas que imitam lojas conhecidas, com design e logotipos idênticos, mas operadas por cibercriminosos para capturar informações de pagamento ou aplicar golpes de reembolso falso.
O campo de batalha digital: Entendendo a multiplicação de ameaças na Black Friday brasileira
Para construir uma defesa eficaz, é preciso compreender a anatomia do campo de batalha. A Black Friday no Brasil não é apenas um período de alto volume de transações; é um ecossistema complexo onde as táticas dos adversários se alinham perfeitamente com o comportamento do consumidor e as particularidades do mercado local.
Durante a Black Friday, os criminosos exploram o volume de campanhas legítimas de marketing para disfarçar golpes. Se algo parecer bom demais para ser verdade, provavelmente é. A vigilância digital e o comportamento consciente são suas melhores defesas contra a Black Fraude.
A industrialização do phishing como combustível para golpes sazonais
O crescimento de 80% nos ataques de phishing não é um evento isolado, mas o resultado direto da industrialização do cibercrime. Operações conhecidas como “fazendas de phishing” utilizam tecnologias de automação de processos robóticos (RPA) e inteligência artificial para disparar milhões de mensagens fraudulentas e personalizadas com custo e esforço mínimos.
Essa infraestrutura pré-existente e altamente eficiente é o motor que permite aos criminosos lançar campanhas sazonais em escala massiva.
Quando a Black Friday se aproxima, essa máquina de ataques é reorientada. O resultado é um aumento de 65% nos ataques de phishing direcionados especificamente a plataformas de e-commerce e um salto de 692% em golpes que usam a Black Friday como isca.
Os criminosos sabem que o senso de urgência e a busca por ofertas reduzem a vigilância dos consumidores, tornando-os alvos mais fáceis.
Pix: A faca de dois gumes que amplia a superfície de ataque financeiro
A consolidação do Pix como método de pagamento preferido dos brasileiros representa tanto uma revolução para o varejo quanto uma nova e crítica superfície de ataque.
Na última Black Friday, o sistema bateu recordes com 239,9 milhões de transações que movimentaram R$ 130 bilhões em um único dia. Essa escala massiva, combinada com a natureza instantânea e irreversível das transações, cria um ambiente ideal para fraudes financeiras.
Diferente do cartão de crédito, que possui mecanismos de estorno e disputa, uma transação fraudulenta via Pix é, na prática, uma perda imediata. Isso eleva drasticamente os riscos associados a ataques de Account Takeover (ATO) e credential stuffing.
Globalmente, as perdas anuais com fraudes financeiras durante períodos de compras sazonais já se aproximam de US$ 8,5 bilhões, e a popularidade do Pix posiciona o Brasil como um alvo prioritário para esse tipo de prejuízo. A segurança do ecossistema de pagamentos, portanto, passa a ser uma questão de sobrevivência operacional.
A camuflagem perfeita: Quando o ruído do marketing esconde a ameaça
Durante a Black Friday, as caixas de entrada dos consumidores são inundadas por um volume sem precedentes de e-mails, SMS e notificações de ofertas. Esse “ruído” legítimo é a camuflagem perfeita para os adversários.
Análises de inteligência de ameaças mostram que, durante a temporada de festas, os atacantes mudam seu foco tático, com um aumento de 92% na personificação de grandes marcas de consumo, enquanto a imitação de marcas corporativas diminui.
Essa estratégia é deliberada: os e-mails de phishing são desenhados para se parecerem exatamente com as comunicações de marketing que os clientes esperam receber. Ofertas relâmpago, cupons de desconto e alertas de estoque limitado criam um ambiente de alta pressão que incentiva cliques impulsivos, permitindo que os atacantes distribuam malware ou capturem credenciais com uma taxa de sucesso muito maior.
Para as equipes de segurança, o desafio se torna distinguir, em meio a milhões de eventos, a atividade maliciosa do tráfego legítimo.
Do risco à resiliência: Um plano de prontidão de 8 semanas para a Black Friday
Uma defesa bem-sucedida para a Black Friday não é construída na véspera. Ela exige uma abordagem metódica e faseada, que começa com a governança e evolui para a blindagem técnica e a prontidão operacional.
O plano a seguir, dividido em três fases críticas, oferece um roteiro para reduzir a exposição e fortalecer a resiliência antes, durante e depois do pico de vendas.
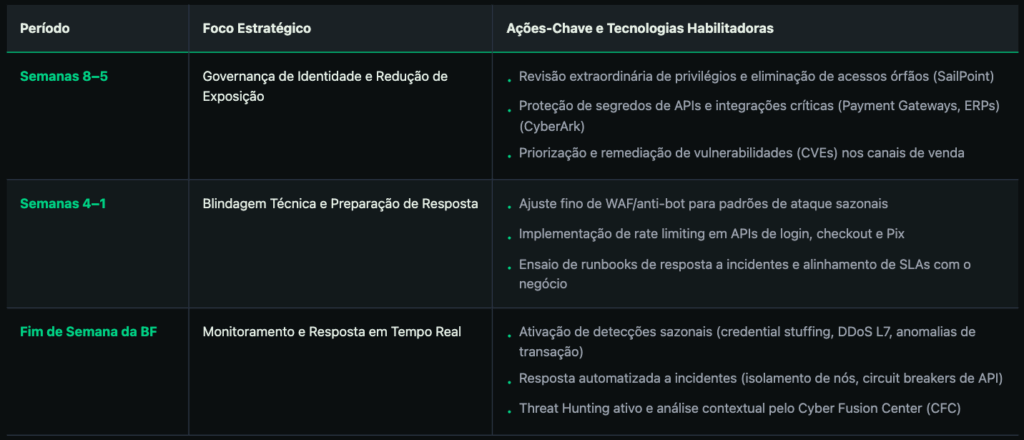
Fase 1 (Semanas 8 a 5): Governança de Identidade e Redução da Exposição
O período que antecede o congelamento de mudanças (change freeze) é a janela de oportunidade para reduzir a superfície de ataque. O foco aqui é garantir que a fundação da segurança, a identidade esteja sólida.
- Revisão Extraordinária de Acessos: O primeiro passo é eliminar o “inchaço de privilégios” (privilege creep). Muitas organizações acumulam permissões temporárias que nunca são revogadas, criando portas de entrada para atacantes.
É essencial conduzir uma revisão completa de quem tem acesso a quê, especialmente nas equipes de operações, finanças e marketing. Soluções de Governança de Identidade como o SailPoint automatizam esse processo, aplicando o princípio do privilégio mínimo e garantindo que apenas os acessos estritamente necessários estejam ativos durante o período de alto risco.
Essa governança é fundamental para mitigar o risco de um atacante escalar privilégios a partir de uma conta comprometida. - Proteção de Segredos e Credenciais Críticas: As integrações com meios de pagamento (como APIs do Pix), sistemas de ERP e parceiros logísticos dependem de “segredos” — chaves de API, tokens e senhas.
Se uma dessas credenciais for comprometida, o resultado pode ser uma fraude financeira em larga escala.
Plataformas de Gerenciamento de Acessos Privilegiados (PAM) como o CyberArk são projetadas para proteger esses ativos, removendo-os de códigos e scripts e armazenando-os em um cofre seguro, com acesso concedido de forma controlada e just-in-time. Proteger o acesso a essas integrações é tão vital quanto proteger o próprio checkout.
Fase 2 (Semanas 4 a 1): Blindagem da Infraestrutura e Preparação da Resposta
Com a governança de identidade ajustada, o foco se volta para o fortalecimento das defesas técnicas e o preparo da equipe para o combate.
- Ajuste Fino de Controles e Mitigação de Riscos: É crucial priorizar a correção de vulnerabilidades (CVEs) conhecidas nos sistemas voltados para a internet. As regras do Web Application Firewall (WAF) e das soluções anti-bot devem ser ajustadas para os padrões de tráfego e ataque esperados na Black Friday.
Uma ação tática indispensável é a implementação de rate limiting em APIs críticas como login, recuperação de senha e confirmação de pagamento para neutralizar ataques de força bruta e credential stuffing antes que eles sobrecarreguem os sistemas ou resultem em fraudes. - Ensaio de Planos de Resposta: A tecnologia sozinha não garante a resiliência. É imperativo que os runbooks de resposta a incidentes sejam ensaiados.
A equipe precisa saber exatamente o que fazer em cenários como um ataque de negação de serviço (DDoS) na camada de aplicação, uma onda de tentativas de fraude no checkout ou o comprometimento de uma credencial administrativa.
Esses ensaios validam os processos e alinham os SLAs (Acordos de Nível de Serviço) entre a equipe de segurança e as áreas de negócio, garantindo que a resposta a uma crise seja rápida, coordenada e eficaz.
A tabela a seguir resume o plano de prontidão tático, conectando cada fase a ações e tecnologias habilitadoras.
E o consumidor, como se proteger durante a Black Friday?
- Planeje suas compras: Faça uma lista de produtos com antecedência para evitar compras por impulso e cair em armadilhas de falsas promoções;
- Compare preços e lojas: Pesquise o mesmo produto em diferentes lojas e fabricantes. Utilize sites de monitoramento de preços para verificar se o desconto é real;
- Verifique o domínio e a reputação do site: Prefira sempre lojas conhecidas ou com selos de segurança e certificados digitais válidos (HTTPS). Desconfie de domínios parecidos com os originais (typosquatting);
- Analise o carrinho antes de pagar: Confira se o desconto foi aplicado corretamente, se o valor do frete é compatível e se o prazo de entrega faz sentido;
- Desconfie de mensagens e ofertas recebidas por e-mail, WhatsApp ou SMS; Evite clicar em links diretos. Acesse o site digitando o endereço manualmente no navegador;
- Use métodos de pagamento seguros: Prefira carteiras digitais, cartões virtuais ou plataformas intermediárias de pagamento. Evite transferências diretas por Pix sem verificar a autenticidade do vendedor;
- Ative autenticação multifator (MFA): Em todas as contas de e-commerce e e-mail, ative o MFA para impedir que credenciais comprometidas sejam usadas em golpes de account takeover.
O Cyber Fusion Center em ação: Orquestrando a defesa em tempo real nos dias críticos
A preparação é fundamental, mas a batalha da Black Friday é vencida em tempo real. Durante o pico de vendas, um SOC tradicional, sobrecarregado por um dilúvio de alertas de baixa fidelidade, pode se tornar um ponto de falha.
É aqui que o modelo de Cyber Fusion Center (CFC) da Asper demonstra seu valor estratégico, operando não como um centro de monitoramento passivo, mas como um comando central de defesa ativa.
O conceito de “fusão” significa que o CFC integra e correlaciona dados de múltiplas camadas de segurança para gerar inteligência acionável. Por exemplo, um alerta de comportamento anômalo em um endpoint (detectado por uma solução de EDR) é cruzado com uma tentativa de acesso privilegiado incomum no mesmo ativo (sinalizada pelo CyberArk) e com dados de vulnerabilidade conhecidas para aquele sistema.
Essa visão correlacionada transforma múltiplos alertas de baixo contexto em um único incidente de alta fidelidade, permitindo uma resposta automatizada e confiante.
Durante a Black Friday, o CFC da Asper ativa detecções sazonais, ajustadas para identificar padrões específicos de ataque, como picos de erros de autenticação (401/429) que indicam credential stuffing, anomalias em transações financeiras ou ataques de DDoS na camada de aplicação (L7) direcionados ao carrinho de compras.
Mais importante, a resposta é orquestrada e automatizada. Usando playbooks de SOAR (Security Orchestration, Automation, and Response), o CFC pode executar ações de contenção em segundos como isolar um servidor comprometido da rede ou ativar um circuit breaker para uma API sob ataque sem a necessidade de intervenção humana.
Em um ambiente onde minutos de inatividade representam perdas financeiras significativas, essa velocidade de resposta não é um luxo, mas uma necessidade para a continuidade do negócio.
O CFC aplica correlação baseada em TTPs do MITRE ATT&CK, priorizando detecções de T1078 (Valid Accounts), T1110 (Brute Force) e T1190 (Exploit Public-Facing Application)
Transformando a Black Friday de ameaça em vantagem competitiva
No atual cenário de ameaças, a resiliência cibernética durante a Black Friday deixou de ser uma responsabilidade exclusiva da equipe de TI para se tornar um pilar da estratégia de negócio.
A capacidade de operar de forma segura e estável durante o evento de vendas mais importante do ano é uma vantagem competitiva direta, que fortalece a confiança do consumidor e maximiza a receita.
A jornada de preparação, que começa com uma governança de identidade robusta com SailPoint, passa pela proteção de ativos críticos com CyberArk e culmina na defesa orquestrada em tempo real pelo Cyber Fusion Center, é o que separa as empresas que prosperam daquelas que se tornam estatísticas.
A abordagem proativa e em camadas não apenas mitiga riscos, mas também garante que a organização possa focar em seu objetivo principal: atender seus clientes e quebrar recordes de vendas.
A sua estratégia para a Black Friday está preparada para o cenário de ameaças de hoje?
Fale com nossos especialistas e descubra como o Plano de Prontidão do Cyber Fusion Center da Asper pode blindar sua operação nos dias mais críticos do ano.