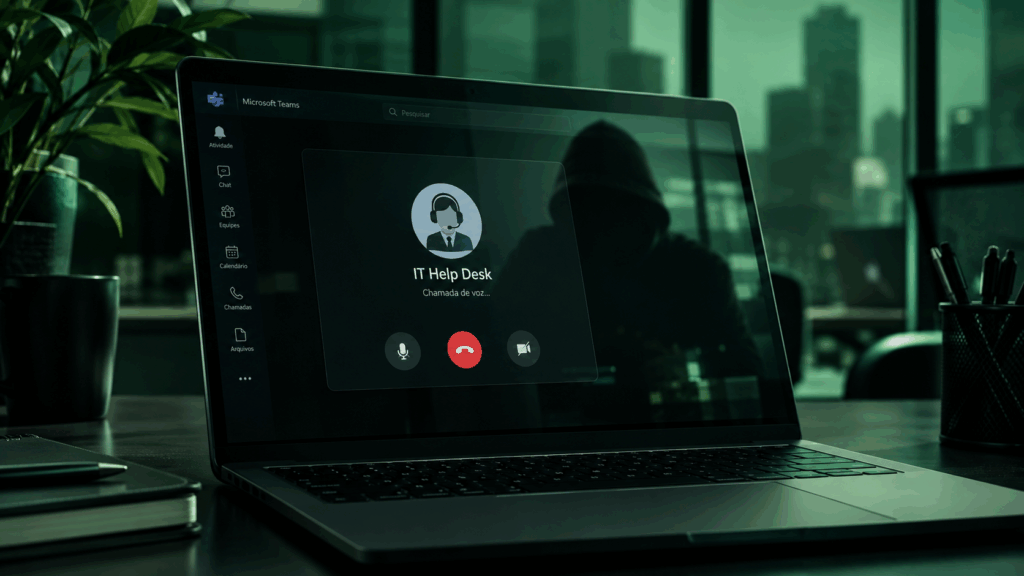
Imagine a seguinte cena: um de seus colaboradores, operando em modelo híbrido ou remoto, recebe uma chamada de voz diretamente no Microsoft Teams corporativo. O identificador de chamadas na plataforma mostra um nome familiar, como “IT Help Desk” ou “Support Staff”. Do outro lado da linha, uma voz profissional, calma e prestativa informa que há um problema urgente com a sincronização do aplicativo autenticador (MFA) do usuário e que, para evitar o bloqueio iminente da conta corporativa, é necessário realizar um procedimento rápido.
O funcionário, confiando na plataforma interna de comunicação da empresa, segue as instruções passo a passo. Em questão de minutos, o suposto analista de suporte guia a vítima até a instalação de uma ferramenta de acesso remoto ou solicita a aprovação de um prompt de redefinição de credenciais. O que parecia um atendimento ágil de TI era, na verdade, a porta de entrada para um ataque cibernético de alto impacto.
Esse cenário não é hipotético. Trata-se de uma campanha global altamente sofisticada, batizada de Spring Ring, identificada recentemente pela Unit 42, equipe de inteligência contra ameaças da Palo Alto Networks. Segundo dados da Unit 42, entre janeiro e abril de 2026, essa operação atingiu mais de 150 funcionários em pelo menos dez grandes organizações globais, inaugurando uma nova e perigosa era de ataques de engenharia social em tempo real.
O que é a operação Spring Ring e a evolução para o engajamento dinâmico
A campanha Spring Ring se destaca por não explorar nenhuma vulnerabilidade técnica complexa ou falhas de “zero-day” no código do Microsoft Teams. Em vez disso, ela explora três vetores muito mais difíceis de serem corrigidos com um simples patch de software: a identidade, a confiança corporativa e o comportamento humano.
De acordo com os relatórios da Palo Alto Networks, os criminosos utilizam contas externas do Teams (frequentemente, contas comprometidas de outras organizações ou locatários criados de forma maliciosa) para iniciar chamadas de voz diretamente com os alvos. Esse modus operandi representa uma evolução tática perigosa. O cibercrime está avançando de um modelo estático e passivo, no qual o atacante envia um link de phishing por e-mail e aguarda o clique, para um modelo de engajamento dinâmico.
Neste novo formato, o criminoso conversa com a vítima, cria um senso de urgência operacional e atua como um guia, conduzindo o funcionário com instruções precisas. Como a abordagem ocorre dentro do ecossistema de comunicação da própria empresa, a guarda do usuário costuma estar baixa. Afinal, a ameaça não chega por um e-mail externo com remetente suspeito, mas sim através de uma chamada de voz em uma plataforma que o colaborador associa intrinsecamente à segurança e à rotina corporativa.
O paradoxo do suporte técnico: quando a ajuda se torna a arma
Para entender por que a campanha Spring Ring é tão letal, é preciso analisar um paradoxo central na segurança da informação: quanto mais um processo de suporte é desenhado para ser rápido e acolhedor, menor tende a ser a fricção de verificação de identidade nele embutida, e é exatamente essa fricção baixa que o golpe explora.
Os processos de recuperação de contas, como o reset de senhas e a reconfiguração de MFA, existem com um propósito estritamente legítimo: ajudar usuários que perderam seus dispositivos ou esqueceram suas credenciais a retomarem o trabalho rapidamente. O suporte técnico tradicional é desenhado para ser prestativo, ágil e focado na continuidade da operação. O que os operadores da Spring Ring fazem, com maestria, é sequestrar exatamente essa capacidade operacional, transformando um processo de auxílio em um vetor direto de invasão.
A lição estratégica por trás dessa tática é clara e exige atenção imediata dos CISOs: operações de alto impacto sobre a identidade precisam de um nível de verificação estritamente proporcional ao privilégio que concedem. Um processo desenhado apenas para ajudar o usuário de forma rápida, sem uma verificação robusta fora de banda (out-of-band verification), é um risco inaceitável. Quando a conveniência do suporte supera a validação rigorosa da identidade, a infraestrutura da empresa fica à mercê de engenharia social avançada.
O impacto estratégico: do acesso inicial ao ransomware
A operação Spring Ring não é um caso isolado, mas o mais recente e numeroso de uma tática que já vem sendo usada desde 2024, quando a própria Microsoft documentou o grupo Storm-1811, associado à distribuição do ransomware Black Basta, usando chamadas e mensagens no Teams para se passar por suporte técnico. Segundo o portal Minuto da Segurança, em publicações de setembro de 2026, esse padrão continua sendo explorado por diferentes grupos criminosos, o que reforça que abusar da confiança em plataformas de colaboração corporativa deixou de ser uma técnica pontual e passou a ser uma tendência consolidada de acesso inicial, inclusive como porta de entrada para ransomware.
A cadeia de infecção a partir desse ponto é crítica. Uma vez que o falso suporte convence o usuário a instalar uma ferramenta comercial de acesso remoto, o criminoso ganha uma presença que o sistema reconhece como legítima na máquina. Com esse controle, o atacante passa a se movimentar lateralmente pela rede corporativa, escalando privilégios, exfiltrando dados sensíveis e preparando o terreno para a implantação de ransomware. O objetivo final é paralisar completamente as operações da empresa e exigir resgates milionários.
É fundamental compreender que ferramentas tradicionais de segurança, focadas puramente na defesa de perímetro ou na análise estática de e-mails, tornam-se ineficazes nesse cenário. O tráfego de voz do Microsoft Teams é lido como tráfego legítimo, as ferramentas de acesso instaladas possuem assinaturas digitais válidas e as ações foram realizadas voluntariamente pelo usuário logado.
Blindagem proativa: a resposta da Asper
Diante de ameaças avançadas que abusam de funcionalidades legítimas e da confiança humana, a postura de defesa de uma organização não pode ser reativa. Na Asper, partimos do princípio fundamental de que hackers evoluem todos os dias e, consequentemente, a sua defesa também precisa evoluir de forma contínua. A proteção contra campanhas elaboradas como a Spring Ring exige a adoção de uma estratégia de Segurança em Camadas, que combine governança de identidade restritiva com uma capacidade implacável de detecção comportamental.
Gestão de Acessos e Verificação Proporcional
O primeiro passo para mitigar o sequestro de processos de suporte é a adoção rigorosa dos princípios de Zero Trust, onde assumimos que nenhuma ação ou identidade é confiável por padrão, mesmo que se origine de uma plataforma interna.
Através da integração de soluções líderes de mercado, como as tecnologias de parceiros estratégicos da Asper, apoiamos nossos clientes na implementação de fluxos de governança e Privileged Access Management (PAM). Nossa abordagem garante que processos críticos, como a redefinição de MFA ou a autorização de acessos remotos, exijam verificação fora de banda proporcional ao risco da ação. Na prática, isso significa estabelecer etapas de validação multifatoriais e fluxos de aprovação que um cibercriminoso jamais conseguiria fraudar através de uma simples manipulação verbal por telefone.
Detecção Comportamental 24×7 com o Cyber Fusion Center
Mesmo com políticas rigorosas, o erro humano é uma variável impossível de ser totalmente eliminada. Se a etapa inicial de engenharia social for bem-sucedida e o colaborador acabar instalando um software malicioso disfarçado, a infraestrutura de segurança precisa ser capaz de identificar o movimento anômalo do atacante imediatamente.
É nesse momento crítico que a atuação do Next Generation SOC da Asper faz a diferença: o Cyber Fusion Center (CFC). Operando 24 horas por dia, 7 dias por semana, o CFC utiliza plataformas avançadas de EDR e XDR (como o CrowdStrike Falcon Complete) para monitorar continuamente o ambiente, focando em desvios de comportamento e não apenas em assinaturas estáticas de arquivos.
Se um processo do sistema de repente inicia a instalação não autorizada de uma ferramenta de suporte remoto corporativo, ou se uma credencial recém-alterada começa a acessar bancos de dados sensíveis fora do padrão habitual do usuário, nosso centro de operações detecta a anomalia em tempo real. A partir desse alerta, os playbooks de resposta automatizada (SOAR) da Asper entram em ação em questão de segundos, isolando a máquina comprometida da rede e revogando credenciais antes que a intrusão inicial escale para um comprometimento sistêmico grave.
A cibersegurança como continuidade do negócio
A campanha Spring Ring é a prova definitiva de que o cibercrime está aperfeiçoando suas táticas de manipulação psicológica e combinando-as perfeitamente com o abuso de tecnologias corporativas consolidadas. Quando os criminosos conseguem se disfarçar da sua própria equipe de TI, dentro da plataforma de comunicação oficial da empresa, fica claro que o perímetro de segurança tradicional deixou de existir; o novo perímetro é a identidade de cada colaborador.
Enfrentar essa realidade de ameaças dinâmicas requer mais do que campanhas periódicas de conscientização. Exige a implementação de controles técnicos orquestrados que não dependam exclusivamente do discernimento do usuário sob pressão. Afinal, a cibersegurança não é um custo, mas um investimento indispensável na continuidade do seu negócio.
O propósito da Asper é atuar estrategicamente para que a sua empresa não seja a próxima manchete. Trabalhamos lado a lado com executivos e líderes de tecnologia, fornecendo a inteligência, a tecnologia e, acima de tudo, o time especializado necessário para garantir que sua infraestrutura permaneça resiliente.
Sua organização está preparada para identificar quando a voz amiga do suporte técnico é, na verdade, o início de um ciberataque? Não espere o incidente acontecer. Fale com o time técnico da Asper e descubra como o nosso Cyber Fusion Center pode blindar sua operação contra as ameaças de amanhã.