Imagine um cenário comum em sua empresa: um colaborador abre o Google Drive para revisar um documento compartilhado ou assiste a um tutorial técnico no YouTube. Para qualquer firewall ou antivírus tradicional baseado em reputação, esse tráfego é classificado como “confiável” e “seguro”. Justamente por isso, os cibercriminosos mudaram de tática.
As tendência observadas se tornam claras, os atacantes estão “terceirizando” sua infraestrutura. Em vez de utilizarem servidores de Comando e Controle (C2) com endereços IP suspeitos, que seriam rapidamente bloqueados por filtros de inteligência de ameaças, eles agora utilizam a API de plataformas globais para esconder comunicações maliciosas, entrega de payloads e exfiltração de dados.
Neste cenário onde o tráfego malicioso se esconde dentro de canais legítimos, a capacidade de identificar desvios sutis exige mais do que tecnologia, exige inteligência correlacionada e resposta orquestrada.
Abaixo, vamos analisar como malwares como o NanoRemote e o CountLoader transformam ferramentas de produtividade em armas silenciosas, e porquê a maturidade em cibersegurança exige uma transição imediata da defesa baseada em listas para a detecção comportamental ativa.

Ouça:
NanoRemote: invisibilidade disfarçada de sincronização
Em outubro de 2025, pesquisadores identificaram um malware chamado NanoRemote, um backdoor sofisticado para Windows que estabelece seu canal de comunicação primário através da API oficial do Google Drive.
Essa ameaça representa um salto qualitativo na engenharia do cibercrime, pois se camufla com precisão dentro de uma das ferramentas mais usadas por empresas: o armazenamento em nuvem.
O funcionamento é engenhoso: o malware utiliza tokens OAuth 2.0 hard-coded para se autenticar na API do Google, passando-se por um cliente legítimo do Drive. A partir daí, pode enviar comandos, exfiltrar dados, baixar arquivos adicionais e até limpar rastros, tudo isso sob o disfarce de uma simples sincronização de arquivos.
O tráfego é protegido por HTTPS, comprimido com Zlib e criptografado com AES, o que o torna praticamente indistinguível do tráfego legítimo mesmo para inspeções de rede mais avançadas.
Operando com 22 command handlers, o NanoRemote executa tarefas como reconhecimento do host, execução de binários e movimentação de arquivos.
Para piorar, o vetor inicial de infecção é convincente: um loader disfarçado como BDReinit.exe (nome associado ao tratamento de erros do antivírus Bitdefender) que reduz drasticamente a suspeita no primeiro estágio do ataque.
A estratégia de usar o Google Drive oferece três vantagens principais ao atacante:
- Tráfego indistinguível: Toda a comunicação maliciosa se confunde com a operação cotidiana do Drive, passando despercebida por soluções de segurança tradicionais.
- Bypass de reputação: Como o domínio googleapis.com é amplamente confiável e essencial para diversas aplicações empresariais, raramente é bloqueado por firewalls ou proxies.
- Controle remoto em tempo real: O invasor consegue manter uma conexão persistente e interativa com a máquina comprometida, executando comandos, manipulando arquivos e atualizando payloads sem disparar alertas óbvios.
Esse tipo de técnica expõe uma limitação crítica dos modelos de segurança baseados em perímetro e reputação, tornando esse tipo de ataque especialmente lucrativo. Quanto mais digital e integrada à nuvem for a operação da empresa, maior o potencial de dano se as defesas não forem capazes de enxergar além da superfície confiável do tráfego.A cadeia de ataque observada consiste em dois componentes principais: um carregador (WMLOADER) e uma carga útil (NANOREMOTE). Fluxo geral da infecção:
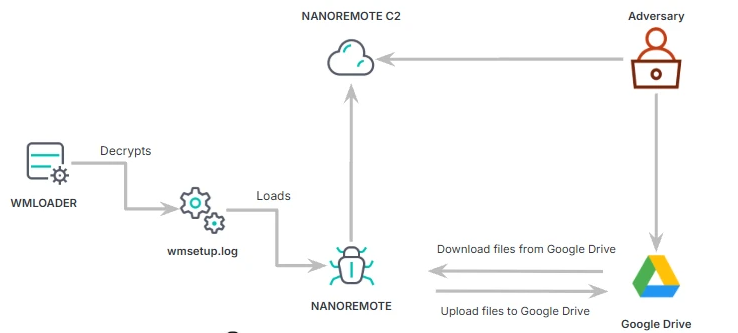
Cadeia de infecção NANOREMOTEModus Operandi:
Comando e Controle (C2): manter comunicação persistente entre o host comprometido e o operador malicioso.
Impacto: Permite execução remota de comandos, atualização de payloads e controle contínuo da vítima.
Evasão de Defesa: evitar detecção por antivírus, EDR e mecanismos de segurança.
Impacto: Prolonga o tempo de permanência (dwell time) no ambiente.
Descoberta: mapear contas, recursos locais e informações do sistema.
Impacto: Suporta escalonamento de privilégios, persistência e preparação para exfiltração.
Execução: executar comandos e scripts no host comprometido.
Impacto: Permite ações arbitrárias como coleta de dados, instalação de backdoors e sabotagem.
Exfiltração: transferir dados sensíveis para fora do ambiente da vítima.
Impacto: Vazamento de informações, fraude e risco reputacional.
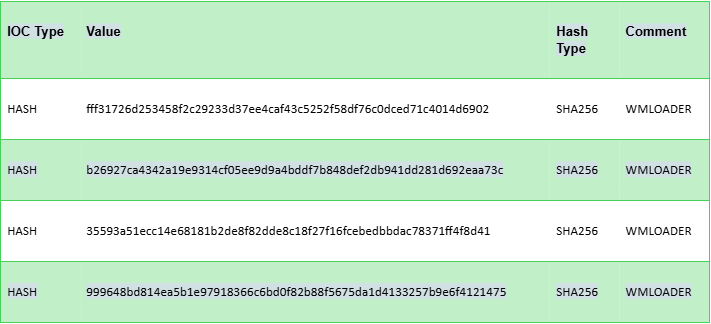
IOCs – Indicadores de Comprometimento:
YouTube e pirataria: a infraestrutura invisível do CountLoader e GachiLoader
Paralelamente ao caso do NanoRemote, outro vetor preocupante tem sido explorado por cibercriminosos: o uso do YouTube e de sites de pirataria como canais de distribuição de malware em escala industrial.
Em outubro de 2025, foi revelada a existência da YouTube Ghost Network, uma campanha em que mais de 3 mil vídeos maliciosos foram publicados por contas comprometidas, com o objetivo de disseminar variantes como CountLoader e GachiLoader.
Esses vídeos simulavam tutoriais ou promessas de download gratuito de softwares populares, como Adobe Photoshop ou ferramentas de criptomoeda.
Na descrição, os criminosos incluíam links para serviços legítimos de armazenamento em nuvem (como Google Drive, Dropbox ou MediaFire) onde os arquivos maliciosos estavam hospedados.
O engajamento artificial (curtidas, comentários e visualizações impulsionadas) dava uma aparência legítima ao conteúdo. Em um dos casos, uma conta com 129 mil inscritos acumulou 300 mil visualizações em um único vídeo antes da remoção, mostrando o alcance e a eficácia da operação.
A campanha também explorava engenharia social e evasão técnica sofisticada. O CountLoader, detectado desde junho de 2025, é um modular loader geralmente distribuído por meio de sites de pirataria. Já o GachiLoader, escrito em Node.js, emprega técnicas avançadas de injeção de código (PE injection) e anti-análise para dificultar a detecção. A cadeia de infecção é desenhada com múltiplas camadas:
- Arquivos mascarados: O malware chega em um arquivo .zip com nome legítimo e senha separada, dificultando a varredura por antivírus.
- UAC Bypass: Ao ser executado, o loader aplica técnicas para elevar privilégios silenciosamente no Windows, sem alertar o usuário.
- Injeção de processo: O código malicioso é injetado em processos legítimos do sistema, como SndVol.exe (o mixer de som), operando apenas na memória para evitar detecção por assinatura ou antivírus tradicionais.
Com mais de 220 mil visualizações somadas antes da detecção da campanha, o impacto foi expressivo. O uso do YouTube, uma plataforma com alta credibilidade, combinado com armazenamento em nuvem confiável como ponte para o malware, torna esse tipo de ataque especialmente perigoso para ambientes corporativos, onde a linha entre tráfego legítimo e malicioso está cada vez mais difusa.
Grupos de hackers, incluindo agentes de ameaças ligados às operações de ransomware Fog e Akira , bem como por um agente de acesso inicial que utilizou o CountLoader em ataques projetados para distribuir diversas ferramentas de pós-exploração.
Visão geral da cadeia de infecção:
Descoberta: O usuário encontra um vídeo no YouTube com títulos como “ativador”, “crack”, “keygen”, “bypass de licença”.
Persuasão: O vídeo instrui a desativar antivírus/EDR e baixar arquivos hospedados fora do YouTube (ZIP/ISO/EXE).
Execução inicial: Um dropper aparentemente legítimo é executado.
Loader em memória: O loader (CountLoader ou GachiLoader) baixa e injeta a carga útil final diretamente na memória.
Pós-exploração: Instalação de infostealers, RATs, backdoors ou ransomware, com persistência e comunicação C2.
Modus Operandi
CountLoader é um loader orientado à escala e evasão:
Execução fileless: uso intensivo de PowerShell/LOLBins para reduzir artefatos em disco.
Obfuscação dinâmica: scripts ofuscados e URLs rotativas.
Entrega sob demanda: carrega payloads conforme o perfil da vítima.
Campanhas massivas: frequentemente acoplado a vídeos com alto alcance e comentários automatizados.
Cargas comuns: stealers de credenciais, mineradores e RATs genéricos.
GachiLoader privilegia controle fino e longevidade:
Arquitetura modular: plugins para funções específicas (steal, proxy, bot).
Persistência avançada: tarefas agendadas, chaves de registro e DLL sideloading.
Baixo ruído: comunicação C2 intermitente para evitar detecção.
Atualização remota: troca de módulos sem reinstalação.
Cargas comuns: infostealers especializados, backdoors corporativos e bots de spam.
O ponto crítico: confiança em canais não equivale a segurança
O que ambos os ataques revelam é um shift estratégico fundamental no crime cibernético: a infraestrutura deixou de ser o ponto fraco. Quando o atacante usa o Google Drive como canal C2, o firewall não consegue bloqueá-lo. Quando usa YouTube para distribuição, a detecção baseada em reputação falha.
O sistema não vê uma ameaça, vê um usuário sincronizando documentos ou assistindo vídeos.
Defesas tradicionais baseadas em perímetro (firewalls, gateway anti-malware) foram desenhadas para identificar hosts maliciosos e tráfego suspeito. Mas quando você não consegue identificar o que é suspeito apenas olhando o IP de destino ou o domínio visitado, essas ferramentas não conseguem detectar o perigo.
Segundo dados de pesquisa de segurança, malwares fileless (aqueles que rodam apenas na memória, sem deixar arquivos em disco) cresceram consideravelmente em 2025.
Combinado com técnicas como living off the land (abuso de ferramentas nativas do Windows como PowerShell e WMI), o cenário se torna ainda mais crítico. O NanoRemote utiliza injeção de processo para esconder-se em aplicações legítimas, e o GachiLoader executa técnicas de Vectored Exception Handling para substituir DLLs na memória, ambas tornando a detecção por antivírus tradicional quase impossível.
Como a Asper neutraliza ameaças camufladas
Enfrentar malwares que operam em tráfego legítimo exige mais do que tecnologia isolada; demanda uma estratégia de Defesa em Camadas operada por especialistas que entendem as táticas locais. O Cyber Fusion Center (CFC) da Asper atua como um hub de inteligência proativa que conecta os pontos entre endpoint, rede e identidade.
O time de especialistas no CFC não apenas monitora alertas: mas correlaciona comportamento, contexto e ameaça. É essa inteligência aplicada que permite detectar desvios onde as ferramentas, isoladamente, não conseguiriam.
1. Detecção comportamental com CrowdStrike Falcon Complete
Diferente de antivírus comuns, a solução CrowdStrike Falcon Complete, operada pelo CFC, não depende de listas de bloqueio. Ela monitora o comportamento dos processos em tempo real.Se o Google Drive iniciar uma injeção de script ou uma tarefa agendada anômala, o Falcon identifica o desvio e pode isolar o dispositivo em menos de 10 minutos, interrompendo a transação ou exfiltração antes que o dano se torne irreversível.
2. Governança de Identidade com SailPoint
Malwares como o NanoRemote frequentemente buscam expandir acessos. O SailPoint permite que a Asper implemente o princípio do menor privilégio, garantindo que “a pessoa certa tenha o acesso certo ao recurso certo”.
Ao automatizar a gestão de acessos e identificar desvios via IA, reduzimos drasticamente a superfície de ataque que o malware pode explorar após a infecção inicial.
3. Proteção de Credenciais Privilegiadas com CyberArk
Se o atacante capturar uma credencial administrativa, ele terá as “chaves do reino”. A parceria entre Asper e CyberArk protege identidades humanas e máquinas, gerenciando acessos críticos e revogando credenciais automaticamente em caso de comportamento suspeito.
4. Validação Contínua com Cymulate
Como saber se suas defesas realmente bloqueiam um tráfego de exfiltração via Drive? Através da Simulação de Violações e Ataques (BAS) da plataforma Cymulate, a Asper testa seus controles preventivamente, ajustando as configurações antes que um ataque real aconteça.Campanhas como a do NanoRemote desafiam a capacidade de validar defesas com tráfego legítimo. Com a Cymulate, a Asper simula exfiltração disfarçada de sincronização de arquivos, testando se DLPs, proxies e EDRs responderiam corretamente a esse padrão fora da curva.
5. Inteligência Proativa com o Time de CTI (Cyber Threat Intelligence)
O diferencial decisivo está no time de CTI da Asper, que alimenta todo o ecossistema de defesa com inteligência contextualizada. O CTI analisa campanhas ativas, TTPs (Táticas, Técnicas e Procedimentos), infraestrutura maliciosa e indicadores que ainda não estão presentes em feeds públicos.
- Essa inteligência é correlacionada com eventos do ambiente do cliente, permitindo:
- Antecipar campanhas antes que atinjam escala;
- Ajustar regras de detecção de EDR, IAM e PAM com base em ameaças reais;
- Priorizar alertas com base em risco de negócio, e não apenas em severidade técnica;
- Transformar sinais fracos em ações defensivas concretas.
O resultado é uma postura proativa e orientada por inteligência, onde ameaças camufladas em tráfego legítimo deixam de ser invisíveis.
6. Resposta a Incidentes com o Time de CSIRT
Quando uma ameaça camuflada evolui de detecção para impacto potencial, entra em ação o time de CSIRT (Computer Security Incident Response Team) da Asper. Diferente de respostas reativas tradicionais, o CSIRT opera de forma orquestrada, orientada por inteligência e integrada ao Cyber Fusion Center.
O CSIRT é responsável por:
- Conter rapidamente o incidente, isolando ativos comprometidos e interrompendo cadeias de ataque;
- Erradicar a ameaça, removendo persistências, artefatos maliciosos e acessos indevidos;
- Investigar a causa raiz, correlacionando evidências de endpoint, identidade, rede e inteligência do CTI;
- Apoiar decisões executivas, fornecendo relatórios claros sobre impacto, escopo e risco residual;
- Liderar o processo de recuperação, garantindo o retorno seguro das operações.
Em campanhas sofisticadas, como as que utilizam ferramentas legítimas para exfiltração encoberta, o CSIRT atua em conjunto com CTI para quebrar o ciclo do ataque, bloquear recorrências e fortalecer controles preventivos.
O resultado é uma resposta coordenada, mensurável e alinhada ao negócio, transformando incidentes em aprendizado operacional e aumento contínuo da maturidade de segurança.
O futuro das ameaças digitais já chegou
Os ataques de 2025 mostraram que confiar em canais legítimos para defender-se de ataques que também usam canais legítimos é uma estratégia perdida. A infraestrutura deixou de ser o limitador, o comportamento é.
Organizações que continuarem confiando em perímetro de segurança, antivírus assinado e bloqueio de domínios vão descobrir, quando for tarde demais, que a verdadeira ameaça estava dentro de um arquivo do Google Drive que sincronizava todos os dias.
A pergunta que sua empresa deve fazer agora não é “estamos protegidos?”. É “conseguimos detectar e responder em tempo real quando um ataque sofisticado conseguir passar pelas nossas defesas?” Se a resposta for “depende do antivírus”, você já está em risco.
Proteger sua empresa neste cenário exige estratégia, orquestração e preparação contínua.
Quer entender se sua organização está realmente protegida contra esse tipo de ameaça camuflada? Fale com nossos especialistas e descubra como a Asper transforma detecção e resposta em um diferencial estratégico para seus negócios.