A cibersegurança opera sob uma nova lei: o tempo. A corrida entre defensores e atacantes agora é medida em minutos, não em dias. Há cinco anos, o dwell time (tempo de permanência) de um adversário em uma rede era de 24 dias, oferecendo uma janela para detecção e resposta. Hoje, esse cenário mudou drasticamente. O dwell time para ataques de ransomware caiu para apenas cinco dias, e em quase 20% dos casos, a exfiltração de dados ocorre na primeira hora após o comprometimento.
Essa compressão do tempo de ataque é agravada pela tática mais explorada pelos adversários: o timing. Uma análise rigorosa revela que 86% dos ataques de ransomware são estrategicamente lançados durante fins de semana e feriados. Esta é uma manobra calculada para explorar a vulnerabilidade mais previsível do mundo corporativo, que é o relógio comercial. Enquanto as operações pausam, as equipes de segurança operam com capacidade reduzida, com 85% das organizações diminuindo seu pessoal de SOC em até 50%. Os atacantes agem mais rápido precisamente quando as defesas estão mais lentas.

Nesse cenário, emerge o Interlock 2.0, mais do que uma nova variante, ele é a personificação dessa nova cadência de risco. Em menos de um ano, o grupo evoluiu de uma ameaça desconhecida para um predador de “grandes alvos” (“big-game hunting”), atingindo uma maturidade operacional que adversários mais antigos levaram anos para alcançar. Sua metodologia combina engenharia social de precisão, táticas de evasão e uma velocidade de execução projetada para capitalizar sobre a latência da resposta humana.
Este artigo realiza uma dissecação anatômica do Interlock 2.0, expondo seu modus operandi, analisaremos como sua estratégia de atacar fora do expediente é o pilar de sua eficácia e apresentaremos uma estratégia de defesa moderna, construída sobre os princípios de resiliência automatizada e vigilância ininterrupta, a filosofia do Cyber Fusion Center (CFC) da Asper.
Ouça o resumo do artigo:
De ameaça emergente a predador digital: A evolução acelerada do Interlock
A ascensão do Interlock foi notavelmente rápida, demonstrando uma capacidade de evolução que desafia os ciclos de vida tradicionais de grupos de ransomware.
O grupo Interlock deixou de ser apenas uma ameaça emergente para se consolidar como um predador digital altamente estruturado. Sua rápida evolução operacional, aliada ao uso de técnicas avançadas de evasão, extorsão dupla e ataques direcionados, demonstra um amadurecimento preocupante dentro do ecossistema cibercriminoso
Fase 1: Emergência (Setembro – Outubro 2024)
O Interlock surgiu como um grupo fechado e financeiramente motivado, sem o modelo de afiliados comum em RaaS.
Desde o início, demonstrou ambição técnica, com um backdoor básico em PowerShell e variantes para Windows, Linux e FreeBSD. Para suas comunicações de Comando e Controle (C2), o grupo já utilizava túneis através de serviços legítimos da Cloudflare, uma tática de evasão que se tornaria sua assinatura.
Fase 2: Expansão de Capacidades (Novembro 2024 – Janeiro 2025)
Nesta fase, o nome “Interlock” começou a ser formalmente associado aos ataques. O backdoor evoluiu para uma família de Trojans de Acesso Remoto (RATs) em Java e Node.js, permitindo uma infiltração mais versátil.
O grupo também expandiu sua infraestrutura, usando serviços do Microsoft Azure para exfiltração de dados, camuflando a atividade como tráfego de nuvem legítimo. O foco em setores de alta pressão, como saúde e governo, começou a se delinear.
Fase 3: Maturidade Operacional (Fevereiro 2025 em diante – Presente)
A partir de 2025, o Interlock atingiu um nível de maturidade que o posicionou entre os principais grupos de ransomware.
A operação evoluiu para uma plataforma de ataque completa, possivelmente adotando um modelo RaaS privado para escalar suas operações.
Sua infraestrutura tornou-se totalmente nativa da nuvem, projetada para sustentar campanhas de “big-game hunting”. Pesquisadores também identificaram semelhanças com o ransomware Rhysida, sugerindo que o Interlock pode ser um grupo dissidente ou ter herdado parte de seu código-fonte, o que explicaria sua rápida sofisticação.
Fase 4: Mudança no modus operandi foco em organizações de infraestrutura crítica (Julho 2025)
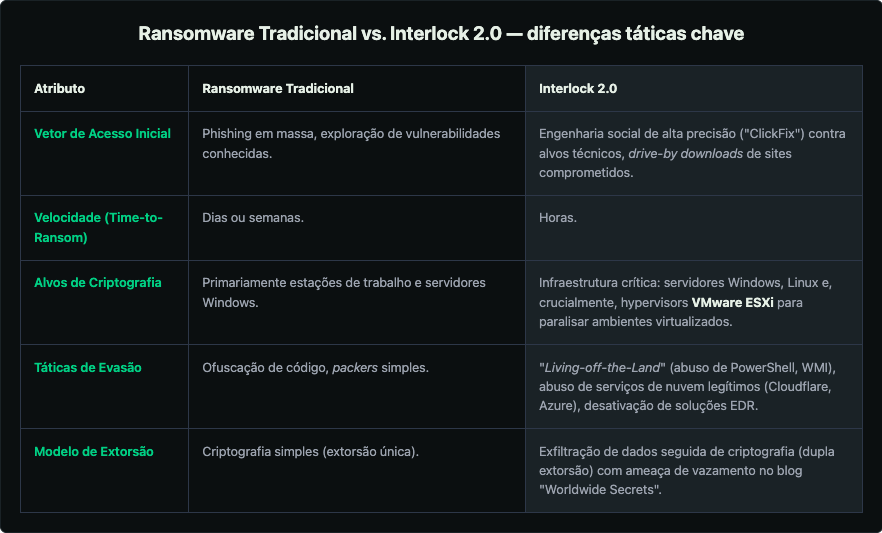
Táticas incomuns, como o download drive-by de sites legítimos comprometidos
A CISA e o FBI emitiram um alerta na data (22/07/2025) sobre o ransomware Interlock, apontando seu foco em empresas e organizações de infraestrutura crítica. O alerta inclui indicadores de comprometimento e medidas de mitigação contra os ataques da gangue de ransomware.
Os atores da ameaça estão ligados a ataques ClickFix e à implantação do trojan NodeSnake em redes de universidades do Reino Unido. O grupo cybercriminoso também assumiu a responsabilidade pela violação de uma grande empresa no setor da saúde.
O FBI observou a gangue Interlock utilizando táticas incomuns, como o download drive-by de sites legítimos comprometidos, e pressionando vítimas com extorsão dupla, onde criptografam sistemas, exfiltram dados e exigem resgate.
O grupo também adotou a técnica FileFix para lançar um trojan de acesso remoto, usando elementos confiáveis da interface do usuário do Windows para enganar alvos e executar códigos maliciosos. Para se proteger desses ataques, equipes de segurança devem implementar filtragem DNS, firewalls de acesso à Web, treinar usuários contra engenharia social, manter sistemas atualizados, segmentar redes e limitar acesso de dispositivos comprometidos.
Além disso, as organizações precisam estabelecer políticas de gerenciamento de identidade, credenciais e acesso (ICAM) e exigir autenticação multifatorial (MFA) para todos os serviços, quando possível.
Interlock 2.0 vs. Ransomware Tradicional: Uma Mudança de Paradigma no Ataque
Anatomia de um ataque cirúrgico: Como funciona o Interlock 2.0
O poder do Interlock 2.0 está na sua capacidade de sincronizar, com precisão cirúrgica, um conjunto de técnicas interdependentes que exploram as sutis falhas entre tecnologia, processos e comportamento humano.
Essa abordagem integrada transforma cada fase do ataque em uma operação coordenada, onde automação, engenharia social e evasão avançada se fundem para maximizar o impacto e minimizar a detecção.
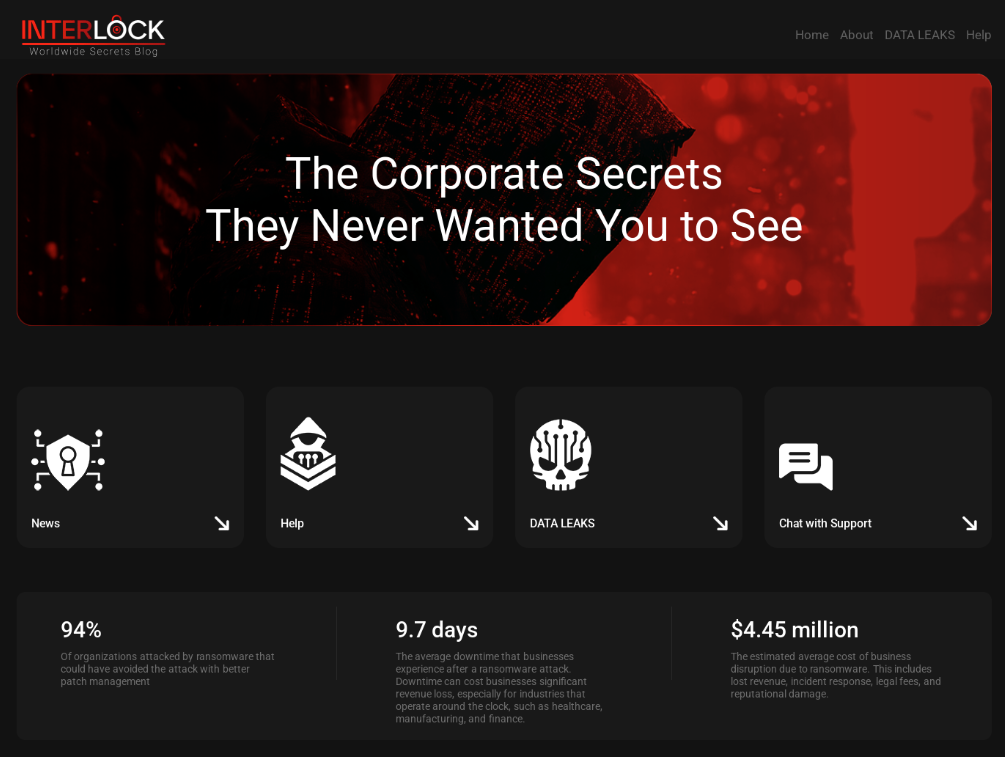
Tela do DLS Interlock
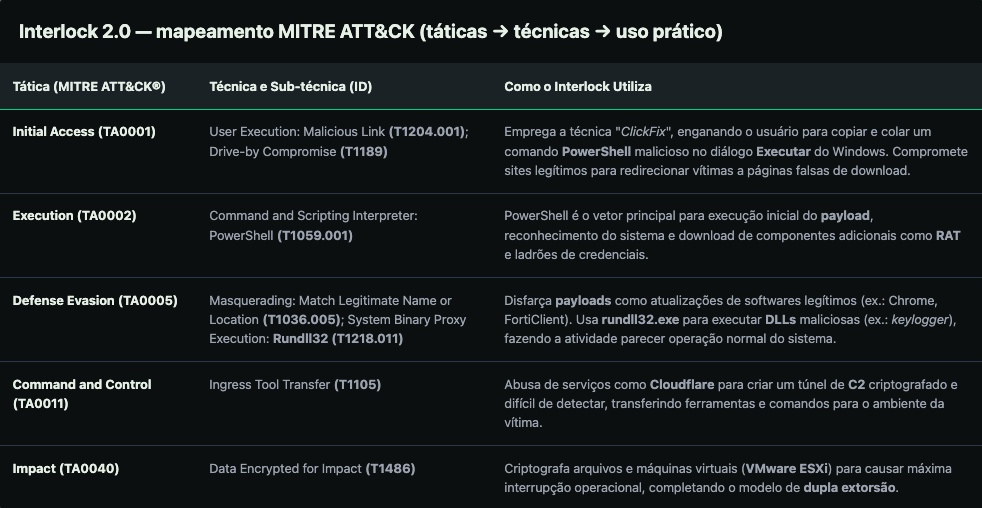
O começo do ataque: A arma psicológica “ClickFix”
O ponto de entrada do Interlock explora a cognição humana. A técnica “ClickFix” é uma forma de engenharia social que transforma a vítima em agente da infecção.
O ataque começa quando o alvo, frequentemente um profissional de TI, visita um site legítimo comprometido.
No site, a vítima encontra uma sobreposição, como um falso CAPTCHA, que a instrui a “corrigir” um problema. O método de “correção” orienta o usuário a pressionar Win + R, colar um comando com Ctrl + V e executá-lo. O que a vítima não sabe é que um comando PowerShell malicioso já foi copiado para sua área de transferência.
Essa abordagem é eficaz por contornar defesas de perímetro a ação é iniciada internamente por um usuário autenticado e por explorar a confiança de profissionais de TI.
O Interlock aprimora o engodo ao disfarçar seus payloads como atualizações de softwares populares, como FortiClient VPN ou Cisco AnyConnect.
Infiltração silenciosa: Vivendo da própria terra (Living-off-the-Land)
Uma vez dentro, a principal estratégia de evasão do Interlock é se misturar ao ambiente, utilizando ferramentas legítimas do sistema.
Essa técnica, “Living-off-the-Land Binaries” (LOLBins), dificulta a detecção por ferramentas tradicionais.
- PowerShell como Vetor Universal: O PowerShell é a ferramenta central do Interlock, usado para executar o payload inicial, conduzir reconhecimento e baixar os estágios subsequentes do ataque.
- Abuso de Serviços de Nuvem para C2: Para suas comunicações de Comando e Controle (C2), o Interlock abusa de serviços como o “TryCloudflare” da Cloudflare para criar um túnel criptografado.
Para os sistemas de monitoramento, esse tráfego parece uma conexão legítima, permitindo que os atacantes enviem comandos e exfiltrem dados sem levantar alarmes.
A exfiltração em si é frequentemente realizada com ferramentas como o AzCopy para contas de armazenamento Azure, disfarçando a atividade como uma operação de nuvem padrão.
Tomada de controle e movimentação lateral
Com acesso estabelecido, o Interlock foca em persistência e movimentação lateral.
- Implantação do Backdoor: O grupo implanta um Trojan de Acesso Remoto (RAT) customizado, com variantes em PowerShell, Java, Node.js e PHP. A persistência é garantida ao criar chaves de registro ou atalhos na pasta de inicialização do Windows.
- Roubo de Credenciais em Escala: Para se mover lateralmente, o Interlock implanta ladrões de informação (infostealers) como o Lumma Stealer para extrair senhas de navegadores e utiliza um keylogger customizado para capturar tudo o que o usuário digita.
- Movimentação pela Rede: Com credenciais válidas, os operadores usam protocolos padrão como RDP ou ferramentas como PsExec para acessar outros sistemas. Em alguns casos, instalam softwares de acesso remoto legítimos, como o AnyDesk.
O golpe duplo: Exfiltração e criptografia em massa
A fase final maximiza a pressão sobre a vítima.
- Exfiltração Estratégica de Dados: Antes da criptografia, o Interlock identifica e exfiltra os dados mais sensíveis.
Este é o primeiro pilar de seu modelo de dupla extorsão, garantindo que a vítima seja coagida a pagar mesmo que possua backups. - Criptografia Destrutiva e Veloz: O encriptador do Interlock é otimizado para velocidade, usando múltiplos threads.
Ele ataca não apenas servidores Windows, mas também ambientes de virtualização, criptografando máquinas virtuais inteiras em hosts VMware ESXi para causar disrupção massiva. - Eliminação de Vestígios: Como ato final, o Interlock deleta as cópias de sombra de volume (Shadow Copies) para impedir a restauração e apaga o próprio binário do ransomware para dificultar a análise forense.
O fator tempo: Por que o Interlock explora o relógio e o calendário
A estratégia do Interlock vai além da técnica, explorando as operações e a cultura de segurança corporativa. O grupo usa o relógio e o calendário como suas ferramentas mais eficazes, atacando não as defesas tecnológicas, mas a disponibilidade da resposta humana.
O “Time to Ransom” (TTR) foi reduzido para meras horas. Os ataques são predominantemente lançados em horários de baixa vigilância, como tarde da noite, com preferência por sextas-feiras e sábados.
Essa escolha não é aleatória. Ela se alinha com a realidade operacional da maioria das empresas, onde 85% admitem reduzir a equipe do SOC em pelo menos 50% durante esses períodos.
Essa confluência de fatores expõe a falha do modelo tradicional de SOC, que, apesar das promessas de monitoramento 24/7, muitas vezes opera com uma mentalidade de 9 às 5.
Quando um ataque é lançado às 23h de uma sexta-feira, a cadeia de resposta humana é inerentemente lenta. Cada minuto de atraso se traduz em horas de acesso irrestrito para o atacante.
A corrida armamentista mudou de campo. Não se trata mais de quem tem o melhor firewall, mas de quem executa seu ciclo de decisão mais rapidamente. Os adversários, cientes da melhoria em tecnologias de detecção, adaptaram-se sendo mais rápidos que a resposta humana.
A redução do TTR para horas é uma contramedida direta a essa melhoria; o dano é feito antes que qualquer alerta possa ser efetivamente investigado por uma equipe reduzida.
Isso transforma a cibersegurança em um desafio de alta frequência. A organização que pode detectar e conter em minutos, de forma automatizada, vence. Aquela que depende de uma conferência na manhã de sábado já perdeu.
A defesa proativa da Asper: Blindagem em camadas contra um inimigo veloz
Enfrentar um adversário como o Interlock 2.0 exige uma mudança de paradigma. A proteção reativa é obsoleta. A resposta reside em uma estratégia de “Segurança em Camadas”, orquestrada por uma inteligência central que opera incessantemente.
Esta é a filosofia do Cyber Fusion Center (CFC) da Asper, fundamentada no mantra: “Segurança não é reativa, é proativa”.
Detecção comportamental e contenção em minutos com crowdStrike
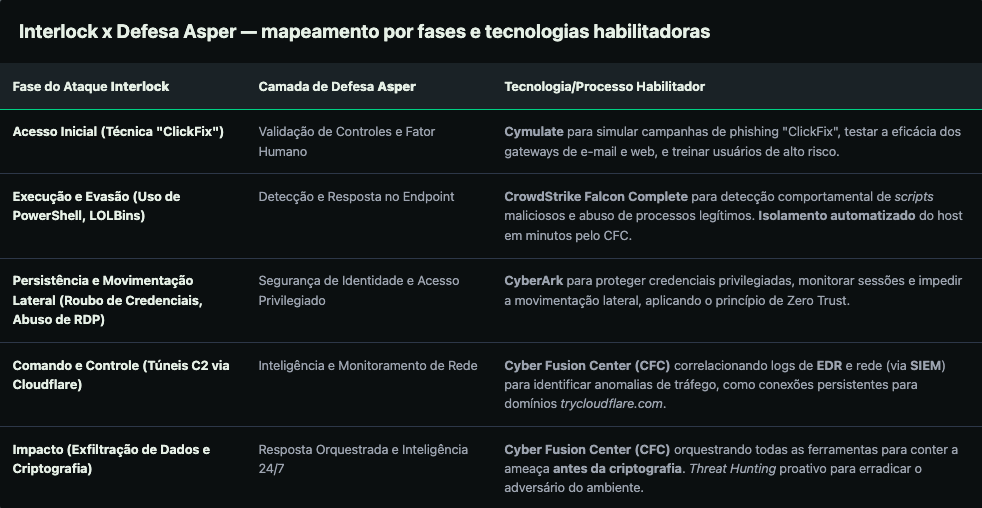
O primeiro desafio do Interlock é sua evasão. Ao usar LOLBins como o PowerShell, ele se mascara como atividade legítima, tornando antivírus baseados em assinaturas ineficazes. A velocidade do ataque exige uma resposta quase instantânea.
A solução da Asper começa no endpoint. O CFC utiliza a plataforma CrowdStrike Falcon Complete, uma solução de EDR/XDR que se concentra na detecção comportamental.
Em vez de procurar por arquivos conhecidos, o Falcon monitora o comportamento dos processos, identificando quando uma ferramenta legítima executa uma ação anômala. Para combater a velocidade do adversário, a resposta é automatizada.
O Falcon pode isolar automaticamente um host comprometido da rede em minutos, cortando a comunicação do malware e impedindo a movimentação lateral.
Neutralizando a movimentação lateral com CyberArk
Após o acesso inicial, o objetivo do Interlock é escalar privilégios e se mover pela rede, roubando credenciais. A segunda camada de defesa da Asper foca na segurança da identidade. O CFC implementa e gerencia a plataforma CyberArk para aplicar um rigoroso Gerenciamento de Acesso Privilegiado (PAM) e o princípio do menor privilégio.
Na prática, mesmo que um atacante roube credenciais, elas não terão permissões para acessar sistemas críticos. As contas privilegiadas são protegidas em um cofre seguro, com senhas rotacionadas automaticamente, criando barreiras intransponíveis para a movimentação lateral.
Validando defesas e fortalecendo o elo humano com Cymulate
O vetor de ataque “ClickFix” explora a psicologia humana, não uma falha de software. Nenhuma defesa tecnológica é completa sem abordar esse elo. Para isso, o CFC da Asper utiliza a plataforma de Simulação de Violações e Ataques (BAS) da Cymulate.
Essa abordagem é duplamente proativa. Primeiro, o Cymulate permite a validação contínua dos controles de segurança, executando simulações que imitam as TTPs do Interlock. Segundo, a plataforma é usada para treinamento de phishing simulado, replicando o engodo do “ClickFix” para os funcionários, o que reduz drasticamente o risco de um comprometimento inicial.
A Estratégia de Defesa em Camadas da Asper Contra o Interlock 2.0
O Cyber Fusion Center: A inteligência humana que orquestra a defesa 24/7
A tecnologia, por si só, não é suficiente. Ferramentas como CrowdStrike, CyberArk e Cymulate precisam ser orquestradas por especialistas que compreendem o contexto da ameaça.
Este é um pilar da mensagem da Asper: “Não basta ter ferramenta, é preciso configurar e operar com excelência”. O cérebro que comanda essa defesa é o Cyber Fusion Center (CFC).
O CFC da Asper transcende um SOC tradicional. Ele funciona como um hub de inteligência e resposta que resolve as vulnerabilidades operacionais exploradas pelo Interlock.
- Monitoramento 24/7: A principal tática do Interlock é atacar quando as equipes estão offline. O CFC neutraliza essa estratégia com vigilância humana especializada e ininterrupta.
Se um ataque ocorre às 3 da manhã de um sábado, uma equipe de analistas já está monitorando, pronta para iniciar protocolos de resposta em minutos. - Correlação de Inteligência Contextual: O CFC conecta os pontos. Ele correlaciona um alerta de comportamento suspeito do CrowdStrike, com uma tentativa de acesso bloqueada pelo CyberArk e com a inteligência de ameaças mais recente sobre as TTPs do Interlock, transformando alertas individuais em uma compreensão coesa do ataque.
- Threat Hunting Proativo: O CFC não espera pelos alertas. Sua equipe realiza “caçadas” proativas (Threat Hunting) no ambiente do cliente, procurando por indicadores de comprometimento sutis que as ferramentas automatizadas podem não ter sinalizado.
- Resposta Contextualizada e Local: Em um momento de crise, a comunicação é crucial. O CFC da Asper oferece uma resposta conduzida em português, por especialistas que entendem as nuances do cenário de ameaças brasileiro.
Eles são consultores de confiança (“Trust Advisors”) que guiam a organização através do incidente com clareza técnica e estratégica.
Maturidade em cibersegurança na era da resposta instantânea
O ransomware Interlock 2.0 é um sintoma de uma nova era do crime cibernético, definida pela compressão do tempo e pela exploração das vulnerabilidades operacionais humanas. As abordagens de segurança do passado, baseadas em resposta manual reativa, são insuficientes.
A nova métrica para a maturidade em cibersegurança é a capacidade de detectar e conter ameaças com velocidade cirúrgica, neutralizando o impacto antes que ele se materialize. A questão para os líderes não é mais “se” serão atacados, mas “se sua organização pode responder na mesma velocidade que o atacante age”.
Neste cenário, a proteção eficaz vem de uma estratégia integrada que une tecnologia, processos automatizados e expertise humana ininterrupta. A abordagem da Asper, materializada no Cyber Fusion Center, foi projetada para esta nova realidade.
Ao orquestrar CrowdStrike, CyberArk e Cymulate, o CFC oferece a defesa em camadas necessária. Mas seu diferencial reside na inteligência humana 24/7 que conecta, contextualiza e comanda a resposta, garantindo que a defesa nunca durma.
O Interlock ataca em minutos, muitas vezes quando sua equipe está offline. Sua defesa está preparada para responder na mesma velocidade?
Fale com nossos especialistas e descubra como a blindagem proativa do Cyber Fusion Center da Asper protege a continuidade do seu negócio, 24 horas por dia.