Imagine o seguinte, um Diretor Financeiro (CFO), no final de um dia agitado, recebe uma notificação que parece perfeitamente legítima do Microsoft 365. A mensagem solicita a “reautenticação” da sua sessão para manter o acesso ou pede consentimento para um novo aplicativo de produtividade, como um leitor de PDF avançado, essencial para visualizar um contrato urgente. O clique é rápido, a interface é familiar, com o logo da empresa e a tela de login que ele vê todos os dias. Em segundos, o processo é concluído. No entanto, o atacante não roubou uma senha; ele capturou algo muito mais valioso: a própria sessão ativa do executivo. Com isso, ele obtém acesso irrestrito e imediato a e-mails, arquivos no SharePoint, conversas no Teams e calendários estratégicos.

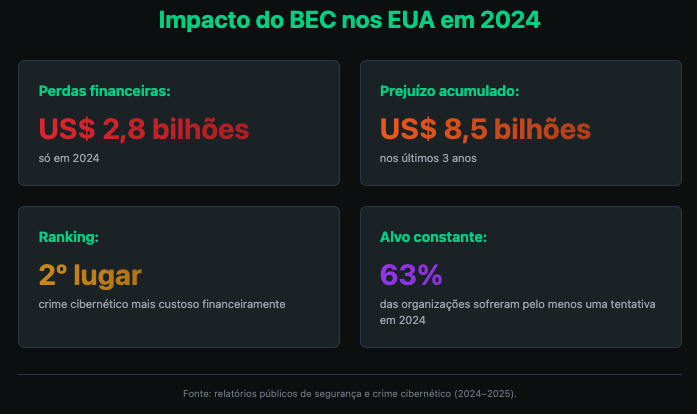
Este micro-evento é o ponto de partida para uma macro-catástrofe. Ataques de Comprometimento de E-mail Corporativo (BEC) têm evoluído significativamente, deixando de lado o simples roubo de credenciais para explorar engenharia social, fraudes financeiras e comprometimento de sessões autenticadas.Essas campanhas visam executivos e equipes financeiras, explorando confiança, urgência e acesso privilegiado para desviar pagamentos, solicitar transferências ou manipular comunicações internas legítimas. Como este não são incidentes isolados; são uma indústria criminosa que gerou perdas de quase $2.8 bilhões em 2024 apenas nos EUA, somando um prejuízo total de $8.5 bilhões nos últimos três anos. O BEC se consolidou como o segundo crime cibernético mais danoso financeiramente, e as estatísticas mostram que 63% das organizações sofreram pelo menos uma tentativa em 2024.
Esse tipo de ataques direcionados a CFOs vêm evoluindo para buscar tokens de autenticação e consentimentos OAuth, em vez de simples credenciais. Essa técnica permite burlar a MFA e sequestrar sessões válidas em ambientes Microsoft 365 e Google Workspace.
Campanhas recentes utilizam kits de Phishing-as-a-Service (PhaaS) capazes de interceptar códigos MFA, executar consent phishing e explorar o roubo de tokens para manter o acesso sem nova autenticação. Esses vetores viabilizam movimentos laterais, exfiltração de comunicações financeiras e fraudes de pagamento, representando um risco crítico para CFOs e equipes responsáveis por finanças e tesouraria.
Este artigo irá dissecar a anatomia desses ataques avançados, o impacto devastador que causam e como uma estratégia de defesa em camadas, orquestrada por um Cyber Fusion Center, é a única resposta eficaz para proteger o coração digital das organizações.
Ouça o resumo do artigo:
A inversão do paradigma: Quando a confiança se torna a principal vulnerabilidade
A principal mudança estratégica dos adversários cibernéticos foi transicionar da exploração de falhas técnicas para a exploração de processos de negócio e da confiança humana.
Eles não estão tentando quebrar a criptografia do Google ou da Microsoft; estão usando as próprias interfaces de autenticação dessas gigantes da tecnologia contra seus usuários.
O login via Google ou Microsoft tornou-se onipresente, um padrão de conveniência que treinou os usuários a clicar em “Permitir” ou “Entrar” quase que instintivamente.
Essa exploração da confiança foi industrializada pelo “Cybercrime-as-a-Service” (CaaS). Plataformas de Phishing-as-a-Service (PhaaS), como a notória RaccoonO365 e a Tycoon 2FA, democratizaram o acesso a ferramentas de ataque sofisticadas.
O RaccoonO365, rastreado pela Microsoft como Storm-2246, oferece kits de phishing baseados em assinatura. Esses kits permitem que qualquer pessoa, mesmo com pouca habilidade técnica roube credenciais da Microsoft ao imitar comunicações oficiais da empresa. Para enganar os usuários, os kits do RaccoonO365 utilizam a marca da Microsoft para tornar e-mails, anexos e sites fraudulentos aparentarem ser legítimos, incentivando os destinatários a abrir, clicar e inserir suas informações.
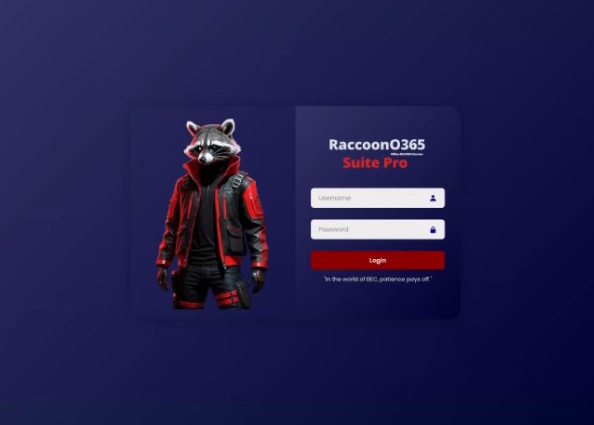
Página de login do RaccoonO365.
A plataforma de phishing como serviço (PhaaS) Tycoon 2FA, conhecida por ignorar a autenticação multifator em contas do Microsoft 365 e do Gmail, recebeu atualizações que melhoram seus recursos de furtividade e evasão.
Página de login do Tycoon 2FA
Agora, atores com pouca habilidade técnica podem lançar campanhas de phishing em larga escala que antes eram exclusivas de grupos de elite.
Para agravar o cenário, a Inteligência Artificial Generativa está sendo cada vez mais utilizada para criar e-mails de phishing e iscas de engenharia social mais convincentes, personalizadas e gramaticalmente perfeitas, eliminando os sinais clássicos de fraude que os usuários foram treinados a identificar.
Estima-se que, em meados de 2024, até 40% dos e-mails de BEC já eram gerados por IA o que aumenta drasticamente a escala e a personalização dos ataques. Os alvos prioritários dessas campanhas não é mais o consumidor comum, mas sim contas corporativas de alto valor no Microsoft 365 e Google Workspace, que funcionam como os repositórios centrais de dados sensíveis, propriedade intelectual e comunicações estratégicas das empresas mais importantes do mundo.
O impacto dessas ações visando essas contas corporativas esta exatamente no acesso a informações críticas, comunicação estratégica e vantagens competitivas das maiores empresas globais, o que reforça que essas organizações precisam elevar a segurança em seus ambientes de nuvem, adotando detecção avançada baseada em IA, revisando políticas de acesso e fortalecendo autenticações para proteger seus ativos mais valiosos.
Anatomia de um predador de identidades: As táticas do Phishing 2.0
Os ataques modernos de phishing evoluíram para contornar as defesas tradicionais, focando em duas técnicas principais que exploram a interação do usuário com os sistemas de autenticação.
Vetor 1: A armadilha do consentimento OAuth (Abuso de aplicativos)
O primeiro método explora o protocolo OAuth, o padrão usado para permitir que aplicativos de terceiros acessem dados em plataformas como Google e Microsoft sem compartilhar senhas.
- Mecanismo: O ataque começa com um e-mail de phishing, muitas vezes enviado a partir de contas comprometidas de pequenas empresas para aumentar sua legitimidade.
A mensagem contém um link que direciona a vítima para uma página de consentimento de um aplicativo OAuth malicioso, habilmente disfarçado de uma ferramenta de negócios conhecida, como Adobe, DocuSign ou um leitor de propostas (RFP). - Tática de Evasão: Para não levantar suspeitas, esses aplicativos solicitam permissões que parecem de baixo risco, como profile (acesso ao perfil), email (acesso ao endereço de e-mail) e openid (confirmação de identidade).
Embora essas permissões não concedam controle total da caixa de entrada, elas fornecem ao atacante dados valiosos para futuros ataques direcionados. - Resultado: Uma vez que o usuário concede o consentimento, o atacante recebe um token de acesso. Com esse token, ele pode acessar dados da conta (como e-mails, contatos e arquivos) através de APIs, de forma persistente e sem nunca precisar da senha do usuário.
Frequentemente, após dar o consentimento, a vítima é redirecionada para uma página de phishing secundária para roubo de credenciais ou para o download de malware.
Vetor 2: O assalto Adversary-in-the-Middle (AiTM)
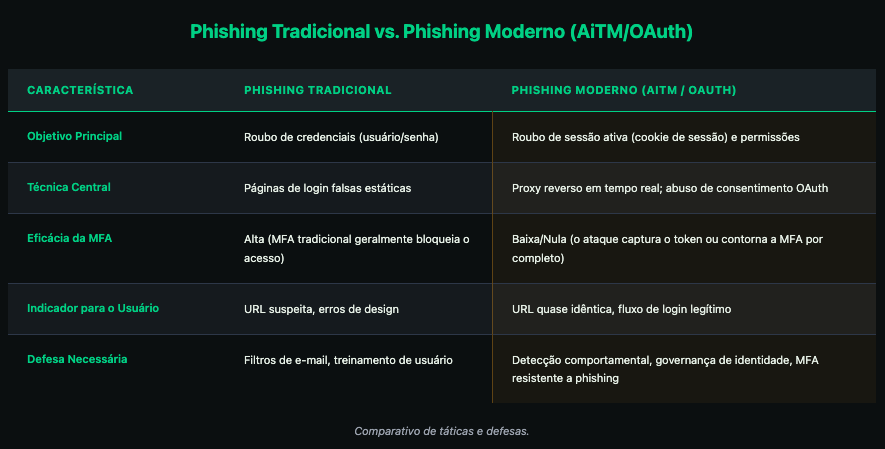
Esta é a técnica mais perigosa e eficaz para contornar a MFA. Ela funciona inserindo o atacante diretamente no fluxo de autenticação.
- Mecanismo: O atacante utiliza um servidor que funciona como um proxy reverso, posicionando-se entre o usuário e o site de login legítimo (ex: login.microsoftonline.com).
A vítima recebe um link de phishing que a leva ao site do atacante, que é uma cópia perfeita da página de login real. Quando o usuário insere suas credenciais, o servidor do atacante as captura e as repassa em tempo real para o site legítimo. - Ferramentas: A proliferação de kits de phishing de código aberto, como Evilginx, Modlishka e Muraena, tornou essa técnica escalável e acessível a um grande número de criminosos.
- O Bypass da MFA: O fluxo de autenticação continua normalmente. O site legítimo solicita o código MFA (seja de um aplicativo autenticador ou SMS), e o usuário o insere na página falsa. O atacante captura esse código e também o repassa.
O ponto crucial acontece agora: após a autenticação bem-sucedida, o site legítimo envia um cookie de sessão para o navegador do usuário. Esse cookie, que é a prova de que a sessão está autenticada, é interceptado pelo proxy do atacante.
O troféu final: O sequestro de sessões (Cookie Hijacking)
O verdadeiro objetivo dos ataques de AiTM não é a senha, mas o cookie de sessão. Este pequeno arquivo de dados é a chave para o reino digital da vítima.
- Por que é o alvo principal: Com o cookie de sessão em mãos, o atacante pode simplesmente importá-lo para seu próprio navegador e “reproduzir” a sessão da vítima.
Isso lhe concede acesso total e imediato à conta sem precisar da senha e sem ter que passar pela MFA novamente, pois, para o servidor, a sessão já está validada. - Relevância: A gravidade dessa ameaça é validada por dados da indústria. O Google reportou que os ataques a cookies de sessão já ocorrem na mesma ordem de magnitude que os ataques baseados em senhas, e a Microsoft detectou um aumento de 111% nos ataques de repetição de token em 2023.
Além do AiTM, os cookies também podem ser roubados por malwares do tipo infostealer, que os extraem diretamente dos arquivos do navegador, ou por ataques Browser-in-the-Middle (BitM).
A tabela a seguir ilustra a evolução dramática do phishing e por que as defesas antigas já não são suficientes.
O impacto estratégico: Do acesso comprometido à catástrofe de BEC
O comprometimento de uma conta de e-mail de um executivo é raramente o objetivo final; é o ponto de partida para crimes financeiros sofisticados. O acesso obtido através de AiTM ou abuso de OAuth é a porta de entrada para o Business Email Compromise (BEC) e o Vendor Email Compromise (VEC).
O acesso persistente e “legítimo” que o roubo de sessão proporciona é o que torna esses ataques tão devastadores. O atacante não age imediatamente.
Ele permanece silencioso na caixa de entrada por dias ou semanas, observando o fluxo de comunicações, aprendendo o jargão da empresa, identificando os processos de pagamento e esperando o momento oportuno para atacar. Quando a fraude é executada, ela é contextualmente perfeita.
- Fraude de Fatura/Pagamento: Com controle total sobre o e-mail, o atacante pode interceptar faturas legítimas e alterar os dados bancários, ou simplesmente enviar instruções de pagamento fraudulentas para o departamento financeiro, personificando um executivo ou um fornecedor.
- Comprometimento da Cadeia de Suprimentos (VEC): Uma tática em ascensão é comprometer a conta de um fornecedor confiável e usar esse acesso para enviar faturas falsas aos seus clientes. Os ataques de VEC aumentaram 66% apenas no primeiro semestre de 2024, explorando a confiança nas relações comerciais.
- Roubo de Dados e Espionagem: O acesso também pode ser usado para exfiltrar dados sensíveis, propriedade intelectual, segredos comerciais ou informações estratégicas para espionagem corporativa.
O dano financeiro é tangível e severo. O custo médio de uma violação de dados originada por phishing é de USD 4.88 milhões. Um único ataque de BEC bem-sucedido custa, em média, mais de $125,000. Os alvos prioritários são os departamentos com acesso a sistemas financeiros, como Finanças e Jurídico, e os setores mais visados incluem Manufatura, Energia e Varejo.
A blindagem proativa da Asper: Defesa em camadas contra o sequestro de identidade
A complexidade dos ataques de AiTM e OAuth, que se movem fluidamente entre e-mail, web, identidade e o endpoint do usuário, torna as soluções de segurança pontuais obsoletas.
Um filtro de e-mail pode falhar, e um antivírus tradicional não tem visibilidade do que acontece no fluxo de autenticação na nuvem. Com até 80% dos sites de phishing utilizando HTTPS para parecerem legítimos, a detecção baseada apenas em URLs maliciosas é insuficiente.
Enfrentar um ataque que opera em tempo real e abusa da confiança exige mais do que uma barreira; exige uma inteligência orquestrada que conecta os pontos entre o e-mail, o endpoint e a identidade.
É aqui que o Cyber Fusion Center (CFC) da Asper redefine a defesa, aplicando uma filosofia de “Segurança em Camadas” com uma abordagem proativa, não reativa. O CFC atua como o cérebro da operação, integrando tecnologia de ponta com expertise humana para quebrar os silos de segurança que os atacantes exploram e fornecer detecção, resposta e inteligência contextualizada em tempo real.
Como o Cyber Fusion Center da Asper neutraliza ataques de Phishing avançados
A estratégia do CFC é uma resposta direta e ponto a ponto aos mecanismos de ataque descritos, neutralizando a ameaça em cada etapa.
Detecção de atividade Pós-Autenticação (Análise comportamental)
Um ataque de AiTM resulta em um login tecnicamente “bem-sucedido”, enganando as defesas que se concentram apenas na autenticação.
O CFC, no entanto, monitora o que acontece depois do login. Utilizando plataformas de EDR/XDR como o CrowdStrike, os analistas do CFC buscam ativamente por anomalias comportamentais que indicam um sequestro de sessão:
- Um login bem-sucedido a partir de uma geolocalização, IP ou Provedor de Internet (ISP) incomum, utilizando um cookie de sessão válido.
- A mesma sessão sendo utilizada simultaneamente por dois navegadores (User-Agents) ou IPs diferentes, um fenômeno conhecido como “viagem impossível”.
- Acesso a arquivos, sistemas ou sites do SharePoint nunca antes acessados por aquele usuário.
- Criação súbita de regras de encaminhamento de e-mail ou a concessão de permissões a um novo aplicativo OAuth logo após o login suspeito.
Governança de Identidade e Acesso (IAM/IGA)
Para combater o abuso de consentimento OAuth, que cria uma porta dos fundos persistente, o CFC integra-se com plataformas de governança de identidade como CyberArk e SailPoint.
Isso permite monitorar continuamente o ecossistema de identidades e detectar:
- A concessão de permissões a um novo aplicativo de terceiros, especialmente se for desconhecido ou tiver um histórico suspeito.
- Atividades de escalonamento de privilégios ou a adição de novos dispositivos MFA à conta comprometida, uma tática comum usada por atacantes para garantir persistência.
Validação contínua de controles e treinamento (BAS)
O fator humano continua sendo o ponto de entrada mais explorado. Por isso, o CFC não espera pelo ataque. Utilizando plataformas de Simulação de Violações e Ataques (BAS) como a Cymulate, a Asper adota uma postura ofensiva:
- Simula campanhas de phishing que imitam as técnicas de AiTM e OAuth para testar de forma segura se os controles de segurança existentes (filtros de e-mail, proxies web) seriam capazes de bloquear a ameaça antes que ela chegue ao usuário.
- Treina os colaboradores, especialmente os executivos de alto risco, a identificar e relatar essas iscas sofisticadas, fortalecendo a primeira e mais importante linha de defesa.
A resposta orquestrada e automatizada (SOAR)
Em um ataque de sequestro de sessão, a velocidade da resposta é crítica. Um atacante com acesso ativo pode causar danos irreparáveis em minutos.
Ao detectar uma anomalia grave, o CFC utiliza playbooks de SOAR (Security Orchestration, Automation and Response) para disparar ações de contenção em segundos:
- Revogar automaticamente a sessão ativa do usuário, desconectando o atacante de forma imediata.
- Isolar o endpoint comprometido da rede para prevenir qualquer movimento lateral.
- Desabilitar temporariamente a conta, forçando a redefinição de senha e a reconfiguração da MFA para garantir que o acesso do atacante seja completamente eliminado.
Essa resposta em minutos, não em horas, é o que transforma um incidente potencialmente catastrófico em um não-evento.
O futuro da defesa: Rumo à autenticação resistente a phishing
A indústria de tecnologia reconhece a gravidade do sequestro de sessões e está desenvolvendo novas defesas.
O Google, por exemplo, está testando o Device Bound Session Credentials (DBSC), uma tecnologia que “amarra” criptograficamente uma sessão a um dispositivo específico, tornando os cookies roubados inúteis em qualquer outra máquina.
O padrão ouro para o futuro é a autenticação baseada em FIDO2 e Passkeys. Essa tecnologia utiliza criptografia de chave pública, onde a chave privada nunca sai do dispositivo do usuário (como um celular ou uma chave de segurança física).
Isso a torna inerentemente resistente ao phishing de AiTM, pois não há nenhum segredo (senha ou código) que possa ser interceptado por um proxy. No entanto, é crucial notar que, embora os passkeys frustrem o phishing, malwares do tipo infostealer que infectam o endpoint ainda podem roubar sessões ativas, reforçando a necessidade de um monitoramento comportamental contínuo.
Nesse cenário em constante evolução, o papel da Asper transcende o de um simples provedor de serviços gerenciados. Atuamos como um “Trust Advisor”, um parceiro estratégico que guia as organizações em sua jornada de maturidade em segurança.
A Asper ajuda os clientes a avaliar, planejar e implementar essas tecnologias futuras, garantindo que a defesa evolua junto com a ameaça, em linha com nosso mantra: “Hackers evoluem todos os dias. Sua defesa também precisa evoluir.”.
A urgência da resiliência cibernética em um cenário de confiança zero
O paradigma da segurança mudou de forma irreversível. O perímetro a ser defendido não é mais a rede da empresa; é a identidade de cada colaborador, parceiro e cliente. Em um ambiente digital onde a confiança é a principal vulnerabilidade explorada pelos atacantes, a única postura defensável é a de Confiança Zero (Zero Trust), um princípio que assume que nenhuma solicitação é legítima até que seja verificada e que exige monitoramento contínuo e resposta rápida a qualquer anomalia.
A abordagem da Asper materializa esse princípio. Não entregamos painéis verdes e uma falsa sensação de segurança; oferecemos maturidade em cibersegurança.
Transformamos a defesa de um centro de custo reativo em um diferencial estratégico que protege a reputação, garante a continuidade dos negócios e permite que as maiores empresas do país inovem com confiança.
Sua autenticação multifator foi projetada para deter o roubo de senhas, mas ela está preparada para um ataque que sequestra a sessão ativa de seus executivos em tempo real?
Fale com nossos especialistas e descubra como a blindagem proativa do Cyber Fusion Center da Asper protege o coração do seu negócio contra as ameaças de hoje e de amanhã.