Imagine um colaborador da sua equipe de TI buscando por uma ferramenta de trabalho legítima no Google. O primeiro link, um anúncio patrocinado, o leva a um site que parece profissional, mas que exibe um “erro de compatibilidade”. Em paralelo, outro usuário busca por “Netflix Premium grátis” no TikTok e encontra um tutorial que promete acesso ilimitado. Golpes que usam nomes de serviços populares como isca, em que golpistas aproveitam anúncios pagos e técnicas de otimização de conteúdo para enganar usuários por meio de mecanismos de busca e redes sociais.
Ambos os cenários terminam com a mesma instrução: Para consertar o problema / ativar o serviço, copie este comando e cole no seu terminal (PowerShell ou Terminal)”. O usuário, confiando no processo, obedece. Em segundos, a fraude está completa.

Este cenário descreve a era do ClickFix. A engenharia social evoluiu, como uma parte fundamental do kit de ferramentas do invasor moderno, enganando as vítimas para executarem códigos maliciosos em seus dispositivos. O phishing clássico, focado em roubar credenciais (senhas), está sendo rapidamente superado por uma tática mais insidiosa: a fraude de execução. O criminoso não quer mais a sua senha; ele quer que você, com seus próprios privilégios e usando as ferramentas legítimas do seu sistema, execute o comando malicioso.
Relatórios recentes de inteligência de ameaças, incluindo análises da Microsoft e Proofpoint, confirmam que esta tática cresce exponencialmente em volume. Ela é usada para entregar infostealers (ladrões de informações) e RATs (Trojans de Acesso Remoto) em escala global, afetando milhares de organizações ao explorar uma falha fundamental na confiança do usuário.
O ClickFix é perigosamente eficaz porque não se parece com um ataque comum. Ele disfarça-se como uma solução ou tutorial legítimo.
Neste artigo, vamos dissecar a anatomia técnica desta ameaça, entender por que ela dribla defesas tradicionais e, o mais importante, qual a estratégia de segurança em camadas necessária para neutralizá-la.
Ouça o resumo do artigo:
A Anatomia do ClickFix: A Engenharia do “Copiar e Colar”
O sucesso do ClickFix reside em sua cadeia de ataque desmontada. Cada etapa, analisada isoladamente, parece benigna, e o usuário que, ao seguir o “tutorial” falso, monta a armadilha contra si mesmo. A eficácia da tática é tamanha por explorar a “fadiga de verificação”, estamos tão acostumados a clicar em caixas de “verificar” e “aceitar” que paramos de inspecionar o que estamos fazendo.
As Iscas: O Ataque Bimodal de Alto Volume e Alto Valor
A estratégia de disseminação do ClickFix opera em duas frentes distintas, visando tanto o público geral quanto alvos corporativos de alto valor:
- Alto Volume (B2C): Focado em usuários comuns, o ataque usa iscas de software “crackeado” ou serviços premium gratuitos.
Vídeos no TikTok e sites falsos otimizados para busca (SEO) prometem acesso ao “Netflix Premium”, “Spotify Premium”, “Discord Nitro” ou ativadores de Windows e Office.
O público-alvo é amplo e, geralmente, menos técnico. - Alto Valor (B2B): Esta é a frente mais perigosa para as corporações. O ataque é distribuído via Malvertising (anúncios pagos e maliciosos no Google) e SEO “envenenado”.
Criminosos criam sites falsos, visualmente idênticos aos originais, para ferramentas legítimas de TI e desenvolvimento, como “Homebrew”, “LogMeIn” ou “TradingView”.4
O segundo vetor é estrategicamente brilhante para os atacantes, eles sabem que desenvolvedores, analistas de TI e sysadmins estão acostumados a copiar e colar comandos de instalação diretamente do Terminal ou PowerShell.
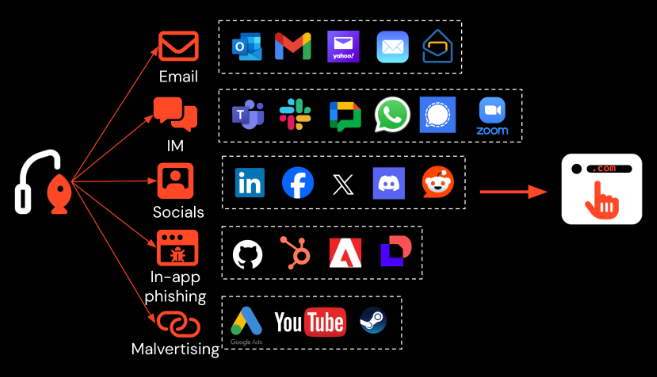
Ataques de phishing modernos, as iscas do ClickFix são distribuídas por toda a Internet não apenas por e-mail.
O ataque, na prática, usa os procedimentos padrão de DevOps e administração de sistemas contra a própria empresa.
A Corrente do Ataque: Como o “Conserto” Executa o Malware
A mecânica do ataque é executada em quatro etapas, explorando os “espaços vazios” entre as ferramentas de segurança tradicionais:
- 1. O Engodo (Lure): O usuário chega ao site falso e é imediatamente confrontado com um obstáculo.
Pode ser um falso CAPTCHA (“Verify You Are Human”), uma falsa mensagem de erro do navegador (“Browser issue” ou “Word Online extension”), ou um pop-up de “correção de erro”. - 2. A Cópia (The “Click”): O site oferece um botão de “Consertar”, “Verificar” ou “Copiar comando”.
Ao clicar, um código JavaScript oculto (muitas vezes usando a função copyToClipboard) copia silenciosamente um comando malicioso para a área de transferência do usuário.
O usuário não vê o que foi copiado. - 3. A Ofuscação (O Ponto Cego): O comando copiado para o clipboard quase nunca é legível.
Ele é deliberadamente ofuscado, comumente em Base64, para que, mesmo que o usuário o cole em um bloco de notas, ele pareça apenas um código de verificação inofensivo.
Em outros casos, o comando malicioso é “escondido” no final de uma longa linha de texto ou de um falso reCAPTCHA, onde não é visível na pequena janela do terminal. - 4. A Execução (The “Fix”): O site instrui o usuário a abrir manualmente o PowerShell (Windows) ou o Terminal (Mac), muitas vezes “como administrador”, e simplesmente colar (Ctrl+V) e executar (Enter) o comando.
O usuário executa a ação, acreditando que está autorizando um conserto.
Neste ponto, o usuário se tornou um insider threat não intencional. Ele usou uma ferramenta legítima e assinada pela Microsoft (PowerShell) para iniciar um ataque, contornando a segurança de perímetro, o antivírus e o treinamento de phishing.
O Payload: O Que Acontece Após o “Enter”?
O comando colado e executado (seja curl, PowerShell ou bash) não é o malware. Ele é um downloader (ou loader) de primeiro estágio.
Sua única função é “chamar” um servidor de Comando e Controle (C2) e baixar o payload real, muitas vezes diretamente na memória para evitar detecção baseada em arquivos.
A vasta maioria das campanhas ClickFix documentadas tem como objetivo final a instalação de Infostealers (Ladrões de Informações) ou RATs (Trojans de Acesso Remoto).
Esta técnica é, essencialmente, uma plataforma de distribuição versátil para diversos grupos criminosos e suas famílias de malware preferidas.
Relatórios de inteligência de ameaças mostram que o ClickFix é o vetor de entrega para malwares de elite, incluindo:
- Ladrões de Informação (Infostealers): Como o Lumma Stealer e o DarkGate, que são projetados para roubar credenciais armazenadas em navegadores, cookies de sessão e carteiras de criptomoedas.
- Trojans de Acesso Remoto (RATs): Como o AsyncRAT e o NetSupport RAT (uma ferramenta legítima de administração remota, aqui abusada), que dão ao invasor acesso remoto significativo e persistente sobre o dispositivo comprometido.
A consequência é catastrófica. O foco no roubo de cookies de sessão é particularmente grave, pois permite que o atacante sequestre sessões ativas (como VPN, e-mail corporativo ou portais de nuvem) e contorne defesas robustas, incluindo a Autenticação de Múltiplos Fatores (MFA).
Além disso, o ClickFix é uma ferramenta favorita de Initial Access Brokers (IABs), grupos especializados em obter o acesso inicial em redes corporativas.
Eles usam o ClickFix para invadir o endpoint e, em seguida, vendem esse acesso em fóruns da dark web para operadores de ransomware.
A Falha Estratégica: Por que o ClickFix Dribla as Defesas Tradicionais?
O ClickFix não é apenas mais um malware; ele é um sintoma de uma falha fundamental na filosofia de segurança da maioria das empresas.
Ele é bem-sucedido porque os controles de segurança tradicionais são construídos sobre pilares que este ataque simplesmente ignora:
- Filtros de E-mail/URL: São insuficientes isoladamente quando o vetor é um anúncio legítimo do Google ou um vídeo no TikTok. A página de phishing pode ser nova e ainda não estar em nenhuma blacklist.
- Antivírus de Assinatura (AV): Assinaturas puras têm baixa eficácia contra fileless/novos loaders “baixa eficácia isolada”. O downloader é um script executado por uma ferramenta legítima do sistema (PowerShell).
O payload real é baixado em tempo real, muitas vezes fileless (operando apenas em memória) e ofuscado de forma única. - Treinamento de Usuário: Falha, pois o ataque explora a confiança e o hábito, não a ignorância. O usuário pensa que está seguindo um procedimento técnico legítimo.
O ataque não tem sucesso por causa do clique. Ele tem sucesso por duas razões estratégicas:
- Excesso de Privilégio: O usuário (seja ele de marketing, finanças ou até mesmo TI) tinha permissão para executar o PowerShell e instalar softwares em sua própria máquina.
- Falta de Visibilidade: Nenhuma ferramenta estava monitorando comportamentos anômalos (ex: um navegador gerando um processo de PowerShell que se conecta à internet).
Proteger-se contra o ClickFix, portanto, não é sobre comprar “mais uma ferramenta” de bloqueio.
É sobre adotar uma arquitetura de segurança madura, baseada em Governança, Privilégio e Detecção Comportamental.
O que fazer para proteger o seu time contra ataques?
Boas práticas para reduzir o risco:
- Ter treinamento com as equipes para desconfiar de tutoriais que instruem a executar comandos locais ou a instalar software sem validação;
- Limitar os privilégios de contas e evite operar rotinas administrativas em sessões de navegação comuns;
- Ter autenticação forte e revisão de acessos reduzem impacto caso um usuário seja manipulado;
- Monitorar e ter detecção baseada em anomalias (execuções incomuns, novos binários, escalonamento de privilégios) pode bloquear ataques mais sutis;
- Bloqueio de domínios maliciosos, validação de origem de downloads e revisão de anúncios (malvertising) ajudam a interromper vetores não-e-mail.
Blindagem em Camadas: A Resposta Proativa da Asper ao Risco Comportamental
Diante de uma ameaça que explora o comportamento e o privilégio, a resposta deve ser uma estratégia em camadas, orquestrada por especialistas que entendem a filosofia de “Keeping Digital Safe”.
Um ataque como o ClickFix é neutralizado não por uma única solução, mas pela orquestração de três pilares de controle.
Pilar 1: Governança de Identidade (SailPoint) – “Quem” Deveria Ter Essa Permissão?
O ClickFix só funciona se o usuário tiver as autorizações necessárias para executar scripts ou instalar programas. A Asper utiliza plataformas de Governança de Identidade e Acessos (IGA), como o SailPoint, para estabelecer uma fundação de Princípio do Menor Privilégio.
Na prática, a Asper usa a governança para garantir que o perfil de identidade de um usuário de marketing ou finanças seja configurado para não ter a permissão de executar o PowerShell ou instalar aplicativos.
A tentativa de ataque falha na origem, pois o usuário não tem a autorização mapeada em sua identidade digital. A superfície de ataque é removida antes que o clique ocorra.
Pilar 2: Gestão de Privilégios (CyberArk) – Bloqueando a Execução na Fonte
O cenário mais perigoso do ClickFix é quando ele instrui o usuário a executar o comando “como administrador”.
Se o usuário for um Administrador Local em sua própria máquina uma prática comum e perigosa, o ataque é fatal.
A Asper implementa Gestão de Acessos Privilegiados (PAM) e, crucialmente, Endpoint Privilege Management (EPM) usando CyberArk.
Conforme detalhado no blog da Asper, o CyberArk EPM remove os privilégios de administrador local do usuário.
Quando o usuário é enganado pelo ClickFix e tenta executar o comando colado, o EPM intercepta a ação e a bloqueia. O ataque morre no endpoint.
Para o desenvolvedor que realmente precisa desses privilégios (o alvo da isca “Homebrew”), a Asper utiliza o CyberArk para implementar o acesso Just-in-Time (JIT).
O privilégio é concedido de forma temporária e auditada, mediante uma solicitação e, idealmente, um MFA adaptativo.
Pilar 3: Detecção Comportamental (Cyber Fusion Center) – Identificando o Ataque em Tempo Real
E se o ataque for executado sem privilégios de administrador e entregar um malware que opera em user-mode? Aqui entra a detecção e resposta do Cyber Fusion Center (CFC) 24/7 da Asper.
O CFC da Asper não é um SOC tradicional que espera por alertas de antivírus. Como demonstrado em análises de ameaças anteriores, o CFC pratica a detecção comportamental ativa. Os analistas e a plataforma de segurança (incluindo EDR/XDR) são configurados para detectar a sequência exata de comportamentos anômalos que definem o ClickFix:
- Detecção de Origem: Um navegador (ex: chrome.exe) gerando um processo filho (powershell.exe).
- Detecção de Comando: A análise do próprio script de PowerShell, buscando por ofuscação (como Base64) ou comandos de download suspeitos (curl, Invoke-WebRequest).
- Detecção de Rede: O processo powershell.exe fazendo uma conexão de rede anômala (o beaconing pós-clique) para baixar o payload.
O CFC não apenas detecta; ele responde. Os playbooks de SOAR e a equipe de analistas correlacionam esses eventos e executam a contenção, isolando o endpoint da rede em minutos, antes que o infostealer possa exfiltrar dados críticos.
O Fim do Phishing Clássico e a Urgência da Maturidade em Segurança
A era da engenharia social evoluiu da fraude de credencial para a fraude de execução. Ataques como o ClickFix são a nova norma porque exploram as ferramentas legítimas que as empresas confiam, transformando os próprios usuários em vetores de ataque.
Empresas que ainda focam sua defesa apenas em “senha forte”, “MFA” e “filtro de e-mail” estão fundamentalmente expostas. O ClickFix ignora essas defesas ao cooptar o usuário legítimo.
A verdadeira resiliência, o “Keeping Digital Safe” , não está em bloquear o próximo ataque, mas em construir um ambiente onde esse ataque não possa executar ou escalar.
A defesa moderna é uma postura integrada que blinda a Identidade (com Governança, como o SailPoint), o Privilégio (com EPM e JIT, como o CyberArk) e o Comportamento (com detecção 24/7, como o Cyber Fusion Center).
Sua organização ainda mede segurança pelo número de URLs bloqueadas? O ClickFix prova que o risco real já está dentro do seu perímetro, usando suas próprias ferramentas.
Fale com nossos especialistas e descubra como a abordagem proativa em camadas da Asper pode blindar sua operação contra a engenharia de “um clique”.