Um profissional de marketing recebe um e-mail de um recrutador do “Google Careers”. O texto é convincente, elogia sua “experiência em liderança no mundo digital” e o convida para agendar uma entrevista. Ao clicar, ele é direcionado para uma página com um CAPTCHA falso e, em seguida, para um portal de agendamento que simula perfeitamente a tela de login do Google. Ele insere suas credenciais corporativas e, em segundos, o atacante obtém acesso total ao Google Workspace da empresa.
Este golpe, que usa falsas ofertas de emprego para roubar credenciais, é um vetor de ataque alarmante. Mas ele representa apenas uma faceta de uma ameaça muito mais profunda, mas e se o objetivo do atacante não fosse apenas a senha? E se ele quisesse o crachá?

O departamento de Recursos Humanos, historicamente focado em atrair e integrar talentos, tornou-se o novo perímetro de segurança, um ponto cego estratégico explorado de duas formas devastadoras. A primeira é o phishing de recrutamento, como o golpe do Google, usado para colher credenciais de acesso. A segunda, muito mais audaciosa, é o “onboarding malicioso”: um processo onde o atacante é formalmente contratado, usando deepfakes e identidades sintéticas para se tornar um insider legítimo com acesso à rede no primeiro dia de trabalho.
Neste artigo, vamos dissecar essas duas frentes de ataque, analisar por que os controles de segurança tradicionais falham em detê-las e apresentar a estratégia de defesa em camadas necessária para blindar o ciclo de vida do colaborador (JML).
Ouça o resumo do artigo:
Vaga Falsa, E-mail Perdido: A Evolução do Phishing Corporativo
O phishing continua sendo a ameaça cibernética mais persistente e comum. Na América Latina, o cenário é crítico: um relatório recente registrou 1,29 bilhão de tentativas de ataques de phishing entre julho de 2024 e julho de 2025, um aumento de 85% em relação ao período anterior. O Brasil foi o alvo principal, sofrendo 553 milhões desses ataques.
O sucesso dessa tática reside em sua capacidade de explorar o fator humano, que está envolvido em 68% das violações de dados, segundo o Relatório de Investigações de Violações de Dados (DBIR) da Verizon de 2024. Os criminosos entendem que o tema “recrutamento” é um ponto de alta confiança e urgência.
O golpe da “vaga no Google” é um exemplo tático de como essa confiança é armada. A análise do ataque revela que ele não é um phishing em massa, mas uma campanha direcionada:
- Alvo Corporativo: O e-mail é enviado para endereços corporativos, não pessoais.
- Objetivo Estratégico: A página de login falsa é projetada para rejeitar e-mails pessoais (como @gmail.com). Ela só aceita credenciais de contas empresariais, pois o objetivo é comprometer o acesso ao Google Workspace ou Microsoft 365.
- Engenharia de Acesso: O que os atacantes buscam não é o e-mail do funcionário, mas um “acesso inicial” legítimo (Initial Access) à rede corporativa.
Isso é corroborado por um relatório de tendências de phishing de 2025, que analisou ataques usando temas de “vagas de emprego”. Os resultados mostraram que os papéis mais visados não são aleatórios; são posições de privilégio. As vagas falsas mais comuns são para Engenharia (64%), Finanças (12%) e TI (10%).
Os atacantes usam a isca de uma vaga de RH para roubar as credenciais de um engenheiro, obtendo assim as chaves do código-fonte, ou de um analista financeiro, ganhando acesso aos sistemas de pagamento.
Estudo de caso (2025): PureHVNC em campanhas de vagas falsas
Para além do phishing de marca, campanhas recentes de recrutamento falso levaram a um cenário ainda mais perigoso: a entrega do PureHVNC RAT, um malware de Hidden VNC usado para controle remoto invisível, roubo de credenciais, fraudes financeiras e movimentação lateral silenciosa. Esse ecossistema é comercializado como Fraud-as-a-Service (FaaS) e aparece em 2025 mirando perfis de marketing, design, RH e comunicação, exatamente os públicos mais expostos a “oportunidades de trabalho”.
Modus operandi: O usuário baixa um arquivo LNK disfarçado (muitas vezes com dupla extensão, p.ex. .pdf.lnk). Ao executar, ele chama PowerShell, baixa um HTA com JavaScript malicioso e instala o PureHVNC com persistência. A partir daí, o operador mantém sessão H-VNC oculta, aciona automações de account takeover, faz session hijacking e burlar MFA.
Kill chain e TTPs (MITRE ATT&CK) observados:
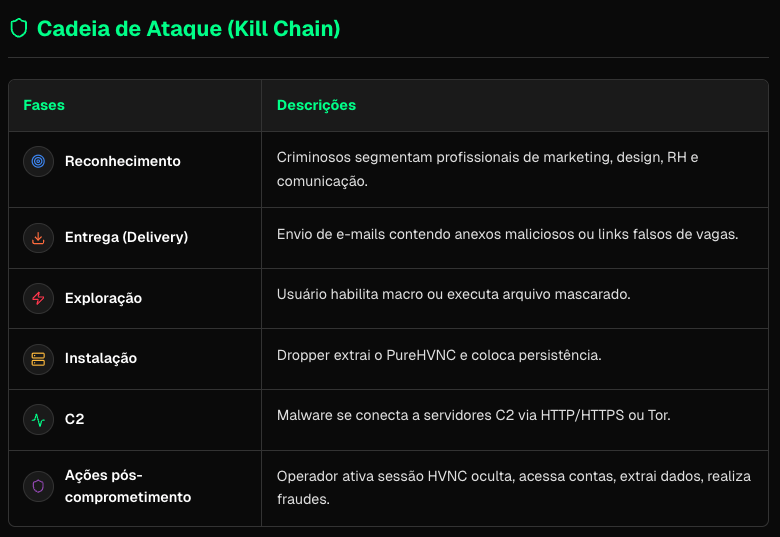
Fluxo de infecção PureHVNC a partir de vaga falsa (reconhecimento → pós-comprometimento)
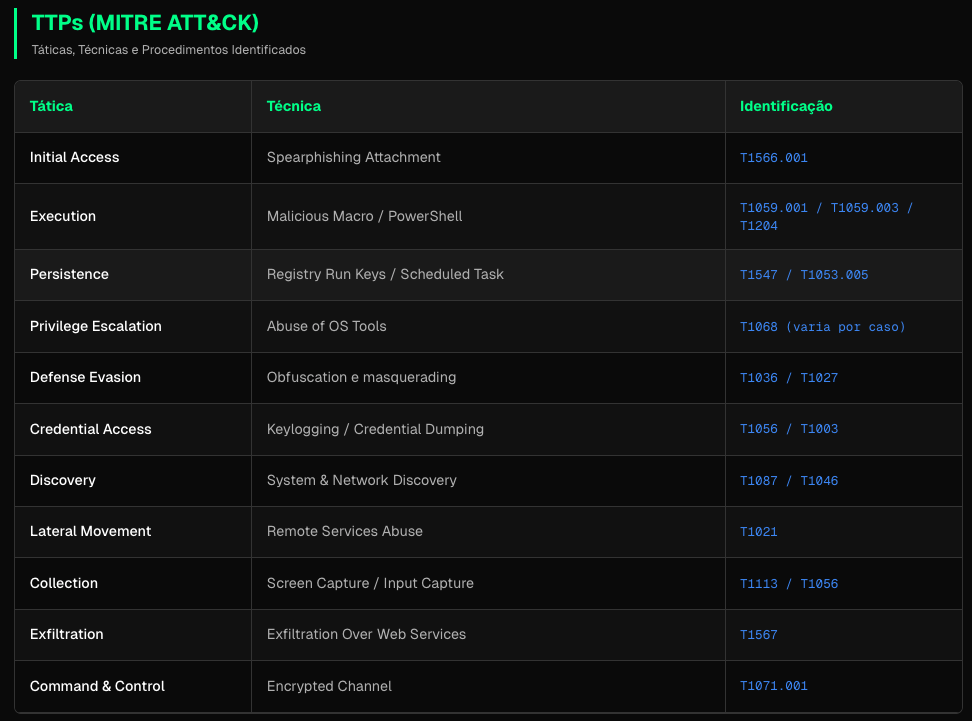
Tabela de táticas/IDs MITRE usadas em campanha de vagas falsas com PureHVNC
Esse tipo de campanha mostra como o tema “vaga de emprego” evoluiu de simples roubo de senha para tomada de controle invisível do endpoint. No próximo tópico, avançamos do phishing de RH para a infiltração humana: o “onboarding malicioso”.
O Cavalo de Troia Humano: O Risco do Onboarding Malicioso
Roubar uma credencial é eficaz, mas se infiltrar na organização como um funcionário legítimo é o objetivo final. O “Onboarding Malicioso” é uma evolução sofisticada da ameaça interna, onde o atacante não é um funcionário descontente, mas um agente externo que é “convidado a entrar pela porta da frente”.
Esse atacante não precisa quebrar o firewall ou explorar uma vulnerabilidade de software; ele explora a confiança do processo de contratação.
O impacto financeiro dessa vulnerabilidade processual é imenso. De acordo com um estudo do Ponemon Institute, o custo médio anual para gerenciar riscos internos atingiu a marca de $17,4 milhões de dólares por organização em 2025, um aumento impressionante de 109% desde 2018. O estudo também revelou que 83% das organizações sofreram ao menos um ataque interno no último ano.
Para conseguir essa infiltração, os criminosos combinam duas táticas impulsionadas por Inteligência Artificial.
Tática 1: A Entrevista com Deepfake – Enganando o Olho Humano
A pandemia normalizou o processo seletivo 100% remoto, e os atacantes rapidamente se adaptaram. O FBI emitiu um Alerta de Serviço Público (PSA 220628) sobre o uso crescente de deepfakes e voice spoofing (falsificação de voz) em entrevistas de emprego online.
O alerta do FBI é específico:
- Os Alvos: Os atacantes se candidatam a vagas de trabalho remoto (home office) nos setores de TI, programação, banco de dados e desenvolvimento de software.
- O Objetivo: O comunicado do FBI afirma que o objetivo é ganhar acesso a “PII (Informações Pessoalmente Identificáveis) de clientes, dados financeiros, bancos de dados corporativos de TI e/ou informações proprietárias”.
Isso não é espionagem teórica; é uma ameaça em larga escala. Um relatório da iProov registrou um aumento de 300% em ataques de “Face Swap” (troca de rosto) em 2024. Outro relatório, da Entrust, revelou que uma tentativa de deepfake ocorreu a cada cinco minutos em 2024. A IA Generativa tornou a criação de identidades audiovisuais falsas uma tática barata e acessível.
Tática 2: O Funcionário Sintético: Enganando o Sistema
Enquanto o deepfake é usado para enganar o recrutador (a verificação humana), a “identidade sintética” é usada para enganar os sistemas de verificação de antecedentes.
Uma identidade sintética é uma identidade fraudulenta criada pela combinação de dados reais com dados fictícios. Por exemplo, um criminoso pode usar um número de CPF válido (muitas vezes roubado de um menor de idade ou de uma pessoa falecida) e combiná-lo com um nome e uma foto falsos.
Essa tática é devastadora porque, como a identidade não pertence a um indivíduo real que possa relatar a fraude, ela é extremamente difícil de detectar pelos sistemas tradicionais. Segundo o U.S. Federal Reserve, a fraude de identidade sintética é o tipo de crime financeiro que mais cresce no país.
O ataque de onboarding malicioso mais perigoso é a convergência estratégica dessas duas táticas. O atacante usa uma identidade sintética para criar um perfil que passa na verificação automatizada de antecedentes do sistema de RH. Em seguida, ele usa um deepfake de um especialista técnico para passar na entrevista em vídeo com o gerente de contratação.
O resultado é o “candidato perfeito”: um agente malicioso, formalmente contratado, com um crachá, um e-mail corporativo e acesso legítimo à rede no Dia 1.
O Ponto Cego do Perímetro: Por que o JML é a Nova Linha de Frente
O modelo de segurança legado, focado em firewalls, antivírus e EDRs, é construído sobre a premissa de parar ameaças externas. Esse modelo falha completamente quando o atacante já está dentro, não como um intruso, mas como um “funcionário” com credenciais válidas.
O perímetro de defesa não começa mais no firewall. Como aponta uma análise sobre o onboarding malicioso, ele começa no “formulário de candidatura a uma vaga”.
Isso transforma o processo de JML (Joiner-Mover-Leaver) o ciclo de vida do colaborador, de uma função administrativa do RH em um controle de segurança de identidade absolutamente crítico.
- Joiner (Entrada): É explorado pelo “funcionário sintético” e pelo deepfake.
- Mover (Movimentação): É o que o infiltrado faz no Dia 2, quando começa a tentar escalar privilégios para acessar os dados que foi contratado para roubar.
- Leaver (Saída): Embora seja um risco (contas órfãs), a falha no “Joiner” é o vetor de infiltração mais imediato e perigoso.
Blindagem em Camadas para o Ciclo de Vida do Colaborador: A Resposta da Asper
Se o RH é o novo perímetro, o JML deve ser a nova fortaleza. A abordagem da Asper Cibersegurança, como um Trust Advisor, é proativa e se alinha com a filosofia de que “Hackers evoluem todos os dias. Sua defesa também precisa evoluir”.
A defesa contra o onboarding malicioso e o phishing de RH não pode depender de uma única ferramenta; ela exige uma “blindagem em camadas” que trata o JML como um processo de segurança de Confiança Zero.
Camada 1 (O “Joiner”): Governança de Identidade com SailPoint
A primeira linha de defesa contra o “funcionário sintético” é a Governança e Administração de Identidades (IGA). A Asper implementa a plataforma SailPoint para automatizar o provisionamento de acessos.
Mesmo que o RH seja enganado pelo deepfake e aprove a contratação, o SailPoint garante que o Princípio do Menor Privilégio seja aplicado desde o “segundo zero”. O infiltrado recebe seu login, mas não recebe acesso automático aos bancos de dados financeiros, códigos-fonte ou PII de clientes. Ele pode ter sido contratado, mas seu acesso inicial é a uma “sala vazia”.
Camada 2 (O “Mover”): Controle de Privilégio com CyberArk
No Dia 2, o infiltrado (agora um “Mover”) tentará escalar seus privilégios. Ele começará a solicitar acessos aos sistemas que veio atacar.
É aqui que a segunda camada de defesa da Asper entra em ação: o Gerenciamento de Acesso Privilegiado (PAM), implementado com CyberArk. O CyberArk impõe a segregação de funções e o privilégio mínimo Just-in-Time.
Quando o “programador” infiltrado tenta acessar o banco de dados de clientes, o CyberArk garante que esse acesso não seja permanente. O acesso é concedido apenas para a tarefa específica, por um tempo limitado, e a sessão é totalmente gravada e auditada. O atacante não pode mais operar nas sombras; cada movimento seu é monitorado.
Camada 3 (A Detecção): Monitoramento Comportamental com o CFC
A camada final é a rede de segurança que monitora tudo: o Cyber Fusion Center (CFC) da Asper.
Operando 24/7, o CFC não depende apenas de assinaturas de vírus; ele utiliza detecção comportamental avançada (EDR/XDR).
- No caso do Phishing (Vetor 1): Se a credencial do funcionário de marketing for roubada e usada por um atacante, o CFC detecta o comportamento anômalo (um login de um IP suspeito, seguido por tentativas de exfiltração de dados) e pode acionar uma resposta automatizada, como o isolamento do dispositivo.
- No caso da Infiltração (Vetor 2): O “funcionário sintético” agirá de forma anômala. Um novo contratado normal passa semanas em integração e treinamento. O infiltrado tentará acessar sistemas críticos imediatamente. O CFC detecta esse desvio de padrão e alerta os analistas da Asper, neutralizando a ameaça antes que o roubo de dados se concretize.
De Ponto Cego a Ponto de Controle
A sofisticação das ameaças, impulsionada pela IA generativa usada para criar phishing e deepfakes, mudou o campo de batalha. Os cibercriminosos não estão mais apenas atacando o perímetro tecnológico; estão manipulando o perímetro humano, o RH.
A segurança reativa não é mais uma opção. A verdadeira resiliência cibernética reside na orquestração de controles proativos. Ao transformar o processo JML de um fluxo administrativo vulnerável em uma fortaleza de segurança, combinando a Governança de Identidade (SailPoint), o Controle de Privilégio (CyberArk) e a Detecção Comportamental (CFC), a Asper blinda a organização no seu ponto mais humano.
O seu processo de contratação está preparado para entrevistar um deepfake? Seu provisionamento está pronto para um funcionário sintético?
Fale com nossos especialistas e descubra como a abordagem proativa da Asper pode blindar o ciclo de vida de identidades da sua empresa.