O trojan bancário usa automação para se espalhar por contatos confiáveis e assume controle total do dispositivo. Em um ecossistema BYOD, a infecção pessoal se torna um incidente de segurança corporativa em minutos.
Imagine um dispositivo na sua equipe, um laptop pessoal usado para trabalho (BYOD) recebendo um arquivo .zip via WhatsApp Web. A mensagem não vem de um número desconhecido; ela vem de um cliente ou fornecedor com quem seu colaborador trocou mensagens ontem. Ele clica, e em segundos, sem qualquer alerta visível, um atacante ganha controle total daquela máquina.

Este cenário não é hipotético. É a tática exata do Maverick, um novo e sofisticado trojan bancário focado no Brasil. A ameaça é massiva: em um período de apenas 10 dias em outubro de 2025, foram bloqueadas mais de 62.000 tentativas de infecção, segundo relatórios da Securelist.
O ataque funciona porque o WhatsApp deixou de ser uma ferramenta puramente pessoal. No Brasil, ele é um pilar de negócios. De acordo com uma pesquisa de 2025 do Opinion Box, 75% dos brasileiros já utilizaram o WhatsApp para contratar serviços. Outros relatórios indicam que até 70% das empresas no Brasil utilizam ativamente o aplicativo para vendas.
O Maverick explora essa fronteira fluida entre o pessoal e o profissional. Em um ecossistema corporativo dominado por políticas de Bring Your Own Device (BYOD), o endpoint pessoal é o novo perímetro. Este artigo irá dissecar a anatomia técnica do Maverick, analisar como o risco do BYOD transforma uma infecção pessoal em um incidente corporativo e detalhar a estratégia de defesa em camadas necessária para neutralizar essa ameaça.
Ouça o resumo do artigo:
Anatomia de um sequestro digital: A cadeia de infecção ‘Fileless’ do Maverick
Para entender a defesa, é preciso primeiro dissecar o ataque. O Maverick se destaca não apenas pelo vetor (WhatsApp), mas por sua metodologia de infecção fileless (sem arquivos), projetada para ser invisível às defesas tradicionais. Embora compartilhe trechos de código com o trojan bancário Coyote, o Maverick apresenta uma arquitetura distinta e aprimorada, sendo tratado como uma nova linhagem de ameaças.
Fase 1: O vetor (O engodo confiável)
O ataque não depende de engenharia social complexa; ele se aproveita da confiança. A campanha massiva de disseminação ocorre via WhatsApp Web, sendo distribuída por meio de arquivos .ZIP contendo um atalho .LNK malicioso – formato que não é bloqueado nativamente pela plataforma de mensagens, permitindo a execução direta no ambiente do usuário.
O malware, uma vez ativo em uma máquina, funciona como um worm. Ele utiliza a biblioteca de código aberto WPPConnect para automatizar o WhatsApp Web da vítima. Em vez de disparar mensagens genéricas, ele se espalha enviando o arquivo .zip malicioso para os contatos reais da vítima. Quando um colega de trabalho, um cliente ou um fornecedor recebe o arquivo, ele vem de uma fonte conhecida e confiável, o que aumenta drasticamente a taxa de sucesso da infecção. De acordo com dados de telemetria, mais de 62 mil tentativas de infecção utilizando LNKs maliciosos semelhantes ao Maverick foram bloqueadas no Brasil em outubro de 2025, evidenciando a amplitude e a relevância da campanha.
Fase 2: A infecção (Invisível ao antivírus)
Aqui reside a principal sofisticação técnica do Maverick: a evasão.
A cadeia de infecção, conforme detalhada por múltiplos relatórios de segurança, segue um processo meticuloso. Antes de prosseguir, o trojan realiza validações críticas de ambiente, como fuso horário, idioma, região e formato de data/hora, para garantir que a vítima esteja localizada no Brasil. Caso contrário, a execução é abortada — estratégia comum para evadir sandboxes internacionais e evitar detecção por analistas de segurança.
Se confirmado, o fluxo prossegue da seguinte forma:
- A vítima abre o arquivo .zip e clica no que parece ser um documento comum. Na verdade, é um atalho .lnk malicioso. O WhatsApp, em suas versões web e desktop, não bloqueia nativamente esse tipo de arquivo. O atalho aciona cmd.exe, que invoca powershell.exe com comando ofuscado.
- O arquivo .lnk executa um comando PowerShell, iniciando a cadeia de infecção diretamente na memória do sistema, sem gravar arquivos executáveis óbvios no disco. O script PowerShell baixa e executa um script remoto que carrega uma DLL maliciosa (via Assembly.Load) na memória do dispositivo.
- O loader utiliza shellcode criptografado (usando técnicas como Donut, segundo análises) para injetar o payload final – o trojan Maverick na memória de um processo legítimo do Windows. A infecção ocorre de forma completamente fileless, com execução inteiramente em memória e atividade mínima em disco, utilizando PowerShell, .NET e técnicas avançadas de ofuscação.
É crucial entender que o antivírus tradicional, focado em assinaturas de arquivos, é cego para esta ameaça. Como o Maverick opera inteiramente na memória (fileless), ele nunca apresenta um arquivo malicioso em disco para ser escaneado.
A defesa, portanto, não pode se basear em “o que” o arquivo é, mas em “o que” o sistema está fazendo.
Fase 3: O objetivo (Controle total e coleta)
Uma vez ativo e operando de forma invisível dentro de um processo legítimo, o Maverick concede ao atacante controle absoluto sobre o dispositivo. O arsenal de capacidades do trojan é extenso e multifuncional, permitindo desde vigilância passiva até manipulação ativa do ambiente da vítima.
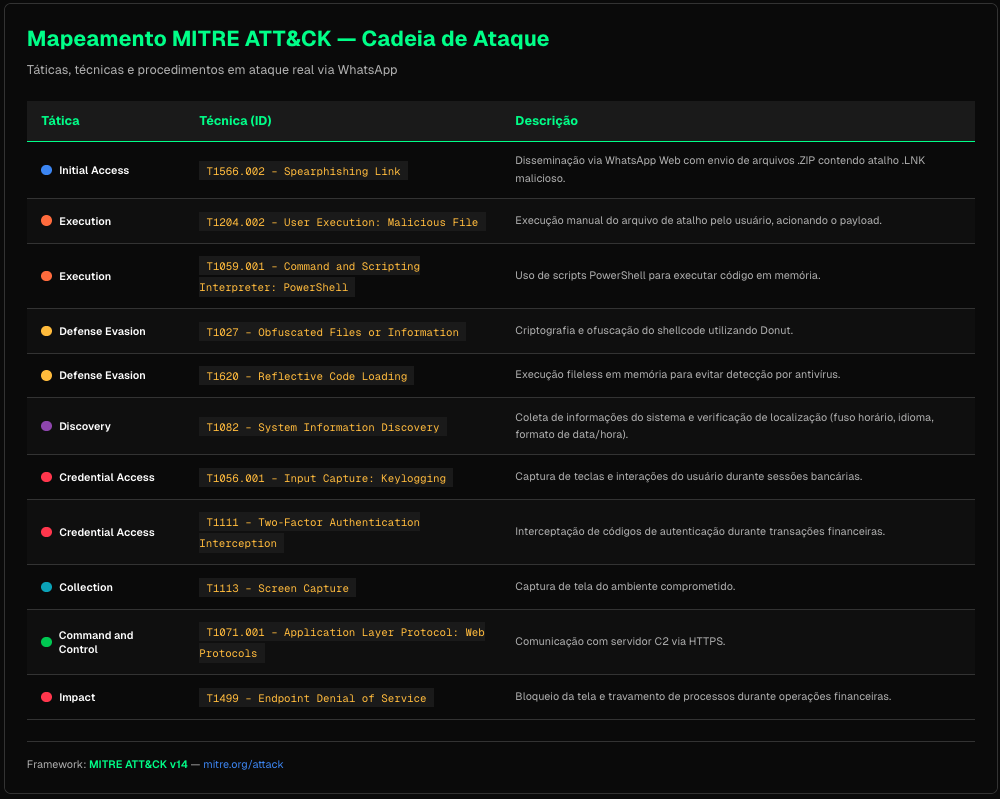
A análise técnica do Maverick, mapeada através do framework MITRE ATT&CK, revela uma sequência coordenada de ataques que percorre todo o ciclo de vida de uma invasão — desde o acesso inicial até a exfiltração de dados e impacto direto nas contas financeiras.
Cada técnica implementada corresponde a padrões conhecidos de ataque, mas orquestradas de forma sinergística para maximizar o prejuízo financeiro:
A sofisticação é tamanha que análises recentes indicam o possível uso de inteligência artificial no processo de escrita e criptografia do código, sugerindo uma capacidade de evasão e adaptação ainda mais rápida que a de malwares tradicionais. Essa abordagem contribui para maior sofisticação e capacidade de adaptação contínua às defesas existentes.
O ponto cego do BYOD: Quando o pessoal invade o corporativo
O Maverick é classificado como um trojan bancário, mas o risco para as empresas é muito maior. O problema não é apenas o que o trojan foi programado para roubar (dados bancários pessoais), mas a capacidade que ele entrega: controle remoto total.
A política de “Bring Your Own Device” (BYOD) é a ponte que conecta a infecção pessoal ao coração da rede corporativa.
O mercado de mobilidade corporativa BYOD no Brasil não é um nicho; é uma força econômica projetada para atingir USD 87,6 bilhões em 2025. Globalmente, 70% das organizações suportam ativamente o BYOD.
O salto da esfera pessoal para a rede de trabalho é um pulo. O atacante que controla o dispositivo BYOD não precisa “invadir” seu firewall. Ele espera o usuário legítimo se conectar à VPN ou à plataforma de nuvem da empresa e, efetivamente, “entra pela porta da frente” usando as credenciais e o dispositivo do próprio colaborador.
O perigo é agravado pelo fato de que a TI tem visibilidade e controle limitados sobre esses dispositivos. Um relatório da Zimperium aponta que, embora 66% dos funcionários usem seus smartphones (e laptops) pessoais para o trabalho, esses dispositivos contêm em média 80 a 100 aplicativos.
Desse total, apenas cerca de 11 são relacionados ao trabalho e minimamente gerenciados pela TI. O Maverick se instala e opera exatamente nessa “zona cega” não gerenciada.
Defesa em camadas: A estratégia da Asper para conter o salto
Diante de uma ameaça fileless, automatizada e que explora o BYOD, uma única ferramenta falhará. A resposta, alinhada à filosofia da Asper, é a “Segurança em Camadas”, orquestrada de forma proativa.
O objetivo não é apenas bloquear o Maverick, mas neutralizar sua capacidade de causar dano ao negócio.
Camada 1: Detecção comportamental (O Cyber Fusion Center com EDR)
Como o antivírus tradicional falha, a primeira linha de defesa deve ser comportamental.
O Cyber Fusion Center (CFC) da Asper, nosso SOC de nova geração operando 24/7, não procura assinaturas de arquivos.
Ele utiliza plataformas avançadas de Detecção e Resposta de Endpoint (EDR/XDR) para monitorar comportamentos anômalos.
O CFC é projetado para detectar exatamente a cadeia de infecção do Maverick:
- Alerta 1: Um processo de navegador (WhatsApp Web) gera um atalho (.lnk).
- Alerta 2: O .lnk gera um processo PowerShell.exe.
- Alerta 3: O PowerShell.exe inicia uma conexão de rede suspeita (o beaconing para o C2).
Essa visibilidade em tempo real é o que permite ao CFC identificar um ataque fileless em andamento, algo que um antivírus comum jamais veria.
Camada 2: Bloqueio da movimentação lateral (Microsegmentação)
O CFC detectou a violação no endpoint. Mas seguimos o princípio do Zero Trust: “Assuma a violação.” E se o atacante já estiver dentro?
O próximo passo do atacante é a movimentação lateral – pular do laptop BYOD comprometido para um servidor crítico.
A microsegmentação (uma solução que o CFC da Asper gerencia) impede isso. O laptop comprometido, mesmo estando na rede, não consegue “enxergar” ou “falar” com o servidor de banco de dados ou o ambiente de produção. Ele fica contido em seu próprio segmento de rede.
Conforme detalhamos em nosso artigo sobre (https://blog.asper.tec.br/riscos-invisiveis-seguranca-cibernetica/), a segmentação de rede é a principal defesa tática para limitar o raio de explosão de um ataque que já penetrou o perímetro.
Camada 3: Resposta de identidade (A conexão EDR + SailPoint)
Esta é a conexão estratégica que define a maturidade de uma defesa moderna. Detectar é bom, mas responder automaticamente é o diferencial. A segurança deve ser proativa, não reativa.
A inteligência do CFC não se limita a gerar um alerta. Ela aciona uma resposta coordenada. No momento em que o EDR identifica o Maverick, o dispositivo é instantaneamente marcado como “não-conforme” ou “comprometido”.
Essa “postura do dispositivo” é um atributo de segurança crítico. O CFC alimenta essa informação em tempo real para a plataforma de Governança de Identidade (IGA), como o SailPoint. O SailPoint, como cérebro da gestão de acessos, entende que a identidade do usuário agora representa um risco, pois está atrelada a um dispositivo de “Alto Risco”.
Ele dispara uma política automática: revogar o acesso desse usuário a todas as aplicações corporativas críticas. O atacante fica preso: ele pode ter controle do laptop, mas não pode acessar nenhum dado corporativo.
Esta resposta coordenada e automatizada, gerenciada pelo CFC, é o que impede que a infecção pelo Maverick escale para uma violação de dados em larga escala.
O Maverick é o sintoma, a exposição é a doença
O Trojan Maverick é um adversário tecnicamente avançado, mas ele é apenas o sintoma. A doença é a superfície de ataque corporativa que se dissolveu no endpoint pessoal, um mundo de BYOD e aplicativos de mensageria que operam fora do controle da TI.
A era do perímetro de segurança definido por firewalls acabou. A nova linha de frente é a gestão de identidades e endpoints em um mundo híbrido.
A defesa eficaz não reside em uma única ferramenta que promete “bloquear tudo”, mas na orquestração inteligente de múltiplas camadas: detecção comportamental (EDR), contenção de rede (Microsegmentação) e resposta de identidade (IGA/SailPoint).
É essa orquestração proativa que o Cyber Fusion Center (CFC) da Asper entrega. Nós garantimos que, mesmo que o ataque comece, ele termine antes que se torne um prejuízo. Isso é “Keeping Digital Safe”.
Sua política de BYOD e sua gestão de identidade estão preparadas para um ataque que começa no WhatsApp?
Fale com nossos especialistas e descubra como o Cyber Fusion Center da Asper integra detecção e resposta para blindar sua operação.